Mik az ellenőrizhető hitelesítő adatok?
Az ellenőrizhető hitelesítő adat olyan digitális igazolás, amelyet bárki ellenőrizhet anélkül, hogy felhívná a kibocsátó szervezetet. A kibocsátó egyszer aláírja, a személy vagy a vállalat, akihez tartozik, megőrzi, és aki megkapja, azonnal meg tudja erősíteni, hogy eredeti és változatlan. Éppen ez a váltás, a forrás megkérdezése helyett az aláírás ellenőrzése, különbözteti meg egy PDF-től vagy egy papíralapú dokumentumtól.
Mi az ellenőrizhető hitelesítő adat
Az ellenőrizhető hitelesítő adat egy kijelentés, amelyet egy szervezet tesz egy személyről vagy egy vállalatról, olyan formában rögzítve, amelyet egy számítógép ellenőrizni tud. Maga a kijelentés hétköznapi: ez a személy letette ezt a vizsgát, ez a vállalat ezen a címen van bejegyezve, ez a sofőr rendelkezik ezzel a jogosítvánnyal. Ami új, az a vele együtt utazó bizonyíték, egy digitális aláírás, amelyet a kibocsátó szervezet hozott létre.
Mivel az aláírás a kijelentés pontos tartalmát fedi le, a fogadó fél két dolgot állapíthat meg anélkül, hogy bárkit is megkeresne. Tudja, melyik szervezet tette a kijelentést, és tudja, hogy az aláírás óta semmi nem változott benne. A hitelesség bizonyítéka magában a hitelesítő adatban van, nem egy telefonhívásban vagy egy lekérdezésben.
Ez megváltoztatja, ki végzi a munkát. Ma az a fél, aki bizonyosságot akar, vagy megbízik az előtte lévő dokumentumban, vagy integrációt épít ki az adat forrásával, és minden alkalommal megkérdezi. Ellenőrizhető hitelesítő adattal a kibocsátó egyszer végzi el a munkáját, az aláírás pillanatában, és minden ezt követő ellenőrzés a másodperc töredékéig tart, és senki mást nem von be.
Mindez nem követeli meg, hogy a személy vagy a vállalat feladja az irányítást. Ők őrzik a hitelesítő adatot, ők döntik el, ki láthatja azt, és a legtöbb esetben választhatják, hogy csak azt a részt fedik fel, amelyre a kérdés valóban szüksége van.
A három szerep: kibocsátó, birtokos és ellenőrző
Minden ellenőrizhető hitelesítő adat ugyanazt a három felet érinti. A kibocsátó kijelent valamit, amiről már tudja, hogy igaz, és aláírja. A birtokos megkapja ezt az állítást és megőrzi. Az ellenőrző elkéri, megvizsgálja az aláírást, és az eredmény alapján cselekszik.
Kibocsátó
Az a szervezet, amely a tényt már birtokolja, például egy közhiteles nyilvántartás, egy iskola, egy bank vagy egy állami szerv. Egyszer aláírja az állítást, és utána nem kell újra közreműködnie.
Birtokos
Az a személy vagy vállalat, akiről a hitelesítő adat szól. Tárcában, telefonon vagy szervezet esetén Business Wallet formájában tartja, és eldönti, ki láthatja.
Ellenőrző
Bárki, akinek szüksége van a bizonyítékra, például egy munkáltató, egy piactér vagy egy hitelező. Az aláírást a kibocsátó közzétett kulcsa alapján ellenőrzi, és másodpercek alatt választ kap.
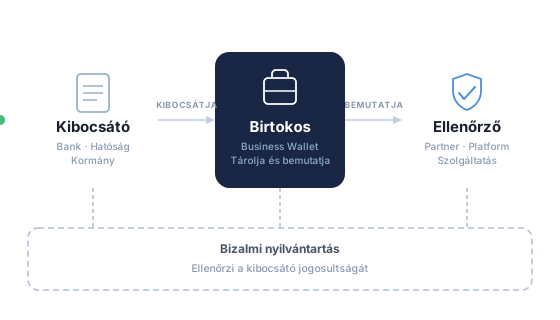
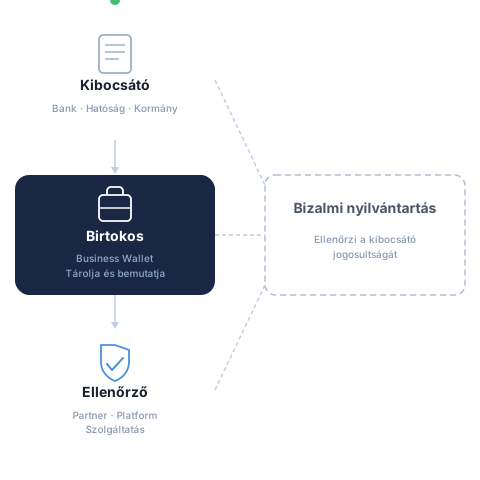
Ez a szétválasztás azért fontos, mert megszünteti a közvetlen kapcsolatot a kibocsátó és az ellenőrző között. A régebbi modellben az ellenőrzőnek, aki bizonyosságot akart, vissza kellett fordulnia a forráshoz, ami megállapodást, integrációt és folyamatos kapcsolatot jelentett minden olyan kibocsátóval, amely számára fontos volt. A hitelesítő adat modelljében a bizonyítékot a birtokos hordozza kettejük között, így a kibocsátónak és az ellenőrzőnek soha nem kell találkoznia.
A birtokos nem mindig személy. Egy szervezet is birtokolhat hitelesítő adatokat, és pontosan erre való a Business Wallet. Ez fogadja a vállalatról szóló hitelesítő adatokat, megőrzi őket, és bemutatja azokat a partnereknek, amikor az Ön saját rendszerei ezt kérik, ahelyett hogy valaki letöltene egy fájlt, és csatolná egy e-mailhez.
Jól felismerhető példa az erkölcsi bizonyítvány, amelyet sok munkáltató kér a felvétel előtt. Ma a kérelmező igényli, megvárja, míg megérkezik, beszkenneli, majd e-mailben elküld egy PDF-et, amelyben a munkáltatónak egyszerűen meg kell bíznia. Ellenőrizhető hitelesítő adatként kibocsátva egyenesen a kérelmező tárcájába kerül, és a munkáltató a bemutatás pillanatában ellenőrzi.
A hitelesítő adat életciklusa, a kibocsátástól a lejáratig
Vegyünk egy konkrét esetet. Egy vállalkozónak be kell bizonyítania egy új ügyfél felé, hogy munkatársai rendelkeznek magasban végzett munkára jogosító tanúsítvánnyal, amit a képző intézmény már tud és nyilvántart. Az intézmény kibocsátóként jár el: kiemeli a tényt a saját nyilvántartásából, hitelesítő adatként csomagolja, és aláírja.
A hitelesítő adatot ezután felajánlják a birtokosnak, jellemzően egy kód beolvasásával vagy egy hivatkozásra kattintva azon a portálon, ahol a személy már be van jelentkezve. Ez a tárcájába kerül, magánszemély esetén a telefonjára, vállalat esetén a Business Wallet-be. Ettől a pillanattól kezdve a birtokos oldalán tárolódik, nem egy központi adatbázisban, amelyet mindenki másnak le kellene kérdeznie.
Amikor az ügyfél bizonyítékot kér, valójában nem dokumentumot kér. Egy kérdést tesz fel: rendelkezik-e ez a személy magasban végzett munkára jogosító tanúsítvánnyal, és érvényes-e ma ez a tanúsítvány. A tárca pontosan megmutatja a birtokosnak, mit kérnek, a birtokos jóváhagyja, és csak a kért tények hagyják el a tárcát.
Az ellenőrző ezután a képző intézmény közzétett kulcsa alapján ellenőrzi az aláírást, megerősíti, hogy a hitelesítő adat valóban ahhoz a személyhez tartozik, aki bemutatja, és megerősíti, hogy nem járt le. Mindhárom ellenőrzés az ellenőrző oldalán fut le, annyi idő alatt, amennyi az oldal frissítéséhez kell.
A hitelesítő adatok nem arra készültek, hogy örökké éljenek. A legtöbbnek van lejárati dátuma, így egy három év után lejáró tanúsítvány egyszerűen megszűnik érvényesként ellenőrizhető lenni. Amikor valamit korábban kell visszavonni, mert egy engedélyt felfüggesztettek, vagy egy alkalmazott távozott, a kibocsátó ezt egy állapotlistán teszi közzé, amelyet az ellenőrző az ellenőrzés részeként megnéz. A lista egyszerre sok hitelesítő adatot fog át, így a megtekintése nem árulja el, melyiket ellenőrizték.
Honnan tudja az ellenőrző, hogy a kibocsátó valódi
Egy aláírás azt bizonyítja, hogy a kijelentést az írta alá, aki egy adott kulcsot birtokol. Önmagában nem mondja meg, hogy a kulcs a nemzeti járműhatósághoz tartozik-e, nem pedig valakihez, aki a múlt héten hasonló hangzású nevet regisztrált. Erre a második kérdésre a válaszadás a bizalmi infrastruktúra feladata.
A legegyszerűbb válasz egy közzétett lista. Az Európai Unió tagállamai már most vezetnek megbízható listákat azokról a felekről, amelyek szabályozott bizalmi szolgáltatásokat nyújthatnak, és ugyanez az elv most már a tárcákra és az általuk hordozott hitelesítő adatokra is kiterjed. Az az ellenőrző, amely megtalálja a kibocsátót a megfelelő listán, tudja, hogy olyan féllel áll szemben, amelyet felügyelet után fogadtak el, nem csupán egy működő kulccsal.
Egy adott ágazaton belül ugyanezt a szerepet gyakran egy bizalmi nyilvántartás tölti be. Egyetemek hálózata, energiaszolgáltatók csoportja vagy egy iparági szövetség megállapodik abban, ki bocsáthat ki milyen hitelesítő adatokat, és ezt a nyilvántartást olyan helyen vezeti, ahol minden tag elolvashatja. Az ellenőrző először az aláírást ellenőrzi, majd a nyilvántartást, hogy lássa, ez a kibocsátó elismert-e erre a fajta kijelentésre.
Mindkettőt a bizalmi keretrendszer veszi körül: azok a szabályok, amelyek meghatározzák, minek kell igaznak lennie, mielőtt egy kibocsátót elfogadnak, hogyan ellenőrizték az identitásokat, meddig maradnak érvényesek a hitelesítő adatok, és mi történik, ha valami elromlik. Ez többnyire jogi és szervezeti munka, nem technológia, és általában ennek elfogadása tart a legtovább. Ez az a rész is, amely miatt egy hitelesítő adat ugyanazt jelenti mindenki számára, aki megkapja.
Az EUDI Wallet és az eIDAS 2.0
Az ellenőrizhető hitelesítő adatok évek óta léteznek szabványként. Az, hogy most valódi rendszerekbe épülnek be, az európai jognak köszönhető. A felülvizsgált eIDAS rendelet, amelyet általában eIDAS 2.0 néven emlegetnek, minden tagállamot arra kötelez, hogy állampolgárai és vállalkozásai számára EUDI Wallet-et kínáljon, és szervezetek hosszú listáját kötelezi arra, hogy elfogadja azt.
Az ütemterv az a rész, amely körül érdemes tervezni. A tagállamoknak legalább egy tárcát elérhetővé kell tenniük 2026 vége körül, 2027-től pedig a nagy online platformoknak és a szabályozott ágazatoknak, például a banki szektornak, el kell fogadniuk mindenütt, ahol már most erős felhasználói hitelesítést követelnek meg. A legtöbb szervezet számára tehát nem az a kérdés, hogy megérkeznek-e a tárcák, hanem az, hogy a pult melyik oldalán fognak állni.
A tárcán belül az alapot a személyazonosító adatok jelentik, a PID. Ez az alapvető identitáskészlet, amelyet egy tagállam felelőssége alatt bocsátanak ki: ki ön, olyan szinten megerősítve, amilyet maga az állam is használ. Minden más attribútumok elektronikus tanúsítása, EAA, ez az a kifejezés, amelyet a rendelet az ellenőrizhető hitelesítő adatra használ olyasmiről, ami nem az alapvető identitás, például egy tagságról, egy diplomáról vagy egy vállalat nevében való eljárásra jogosító meghatalmazásról.
A tanúsítások különböző fokozatokban léteznek. A minősített attribútum-tanúsítás, a QEAA, egy minősített bizalmi szolgáltató bocsátja ki felügyelet mellett, és jogi súllyal bír az egész Unióban. Egy olyan közjogi szerv, amely egy tény hiteles forrása, összehasonlítható státuszú közszférabeli tanúsítást bocsáthat ki. Az egyszerű EAA tökéletesen használható, és a legtöbb magánjellegű kibocsátás innen indul, egyszerűen nem rendelkezik ugyanazzal a jogi státusszal.
Miért ne egyszerűen PDF, papír vagy API?
A legtöbb szervezet ma beszkennelt dokumentumokkal, papíralapú eredetikkel vagy minden partnerrel külön API integrációval igazolja a tényeket. Az ellenőrizhető hitelesítő adatok mindhármat egyetlen mechanizmussal váltják fel.
Sokkal nehezebb meghamisítani
Egy PDF szerkeszthető, egy papíralapú dokumentum pedig meggyőzően lemásolható. Az ellenőrizhető hitelesítő adat aláírást hordoz a pontos tartalmáról, így bármilyen változtatás elrontja az aláírást, és az ellenőrzés azonnal megbukik.
Osszon meg kevesebbet, igazoljon többet
A szelektív adatfeltárás révén a birtokos csak a valóban fontos tényeket mutatja meg, például azt, hogy valaki elég idős, nem pedig a teljes születési dátumát. Az ellenőrző megkapja a szükséges választ, a többit pedig soha nem kapja meg.
Sokkal kevesebb kézi ellenőrzés
A kibocsátó telefonos megkeresése, a bélyegzők összehasonlítása és az adatok újbóli bevitele mind eltűnik. Az ellenőrzés automatikusan fut, ami csökkenti az ügyintézési időt és megszünteti az emberi hibák egy egész csoportját.
A PDF-fel való összehasonlítás az, amihez a legtöbb ember nyúl, és érdemes ezt pontosan megfogalmazni. Egy exportált vagy beszkennelt dokumentum tökéletesen valódi lehet, de a fogadó félnek nincs gyakorlati módja arra, hogy megkülönböztesse a valódit egy gondos hamisítványtól. A gyakorlatban ezért bizalom alapján fogadják el, vagy a kibocsátó megkeresésével erősítik meg. Ez a telefonhívás a valódi költség, és pontosan ezt szünteti meg a hitelesítő adat.
A papírnak ugyanez a problémája van, még eggyel megtoldva: fizikailag el kell juttatni, és munkaidőn kívül egyáltalán nem ellenőrizhető. Egy API-integráció valóban megoldja a bizalmi problémát, de csak a két fél között, amelyek megállapodtak a kiépítésében, és csak addig, amíg mindketten fenntartják azt. Tíz partner tíz projektet jelent.
Gyakori téves elképzelések
Az első az, hogy az ellenőrizhető hitelesítő adatoknak blokklánc kell. Nem kell. Maguk a hitelesítő adatok aláírt kijelentések, amelyeket az a személy vagy vállalat őriz, amelyet leírnak, és az európai ökoszisztéma közönséges közzétett kulcsok és állami fenntartású listák alapján ellenőrzi őket. Néhány projekt valóban blokkláncra helyezi a nyilvántartási adatokat, de ez arról szóló döntés, hogy hol tegyék közzé a listát, nem pedig a hitelesítő adat tulajdonsága.
A második az, hogy ez ugyanaz, mint egy digitális aláírás elhelyezése egy PDF-en. Egy aláírt PDF bizonyítja, ki írta alá a fájlt, és hogy nem szerkesztették, ami valóban hasznos, de ez marad egy dokumentum, amelyet embernek szánnak olvasásra. A hitelesítő adat különálló tények összessége, amelyek alapján egy rendszer cselekedhet, a birtokos csak egy részét fedheti fel, és van egy státusza, amelyet a kibocsátó visszavonhat. Egy aláírt PDF-nek ebből az utolsó három tulajdonságból egyik sincs meg.
A harmadik az, hogy a mobil vezetői engedély valami egészen más. A mobil vezetői engedély, az mDL, az mdoc nevű ISO formátumban létező ellenőrizhető hitelesítő adat, amelyet úgy terveztek, hogy személyesen és hálózati kapcsolat nélkül is működjön, amire egy útmenti ellenőrzésnek szüksége van. A legtöbb online esetben használt SD-JWT VC formátum mellett áll, nem versenyez vele, és egy tárca mindkettőt tárolhatja.
Az utolsó az, hogy a hitelesítő adatok bevezetése a meglévők lecserélését jelenti. A gyakorlatban a forrásrendszerek a helyükön maradnak. A kibocsátás egy aláírt kimenetet ad hozzá a már vezetett nyilvántartáshoz, az ellenőrzés pedig egy ellenőrzést ad hozzá a már működő fogadási folyamathoz. A változás a peremeken történik, ezért lehet az első projekt is kicsi.
Hol használják az ellenőrizhető hitelesítő adatokat
Ugyanez a minta ismétlődik minden szektorban: egy megbízható forrás már birtokolja a tényt, és sok más félnek támaszkodnia kell rá.
Közigazgatás
Engedélyek, nyilvántartásba vételek és állampolgári igazolások, amelyeket egyszer bocsátanak ki, majd hatóságok és országhatárok között újra felhasználnak.
Pénzügy
Onboarding-ellenőrzések, cégadatok és jövedelemigazolás, megerősítve anélkül, hogy beszkennelt dokumentumok halmait kellene begyűjteni.
Egészségügy
A munkatársak szakmai nyilvántartásai és képesítései, amelyeket bármely munkáltató vagy intézmény ellenőrizhet, ha szükséges.
Ellátási lánc
Tanúsítványok, termékadatok és beszállítói hitelesítő adatok, amelyek az áruval együtt utaznak, nem e-mail csatolmányként.
Ezekben az a közös, hogy maga a tény nem vitatott, csupán költséges bizonyítani. Valaki már ismeri, egy nyilvántartásban, egy hallgatói dossziéban vagy egy tanúsító adatbázisban, és a szkennelések, e-mailek és kézi ellenőrzések láncolata kizárólag azért létezik, hogy ezt a tudást eljuttassa ahhoz, akinek szüksége van rá. Bármely ilyen alakú folyamat jelölt.
A standardok röviden
Az ellenőrizhető hitelesítő adatok nem egyetlen gyártó terméke. Néhány nyílt standard határozza meg, hogyan íródnak és hogyan olvashatók, és éppen ez teszi lehetővé, hogy az egyik kibocsátó hitelesítő adata működjön egy olyan ellenőrzőnél, amely még soha nem találkozott ezzel a kibocsátóval.
W3C VC
A W3C adatmodell, amely megmondja, mit tartalmaz egy hitelesítő adat: az állításokat, azt, hogy ki bocsátotta ki, meddig érvényes, és a bizonyítékot, amely mindezt összefűzi.
SD-JWT VC
Aláírt tokenekre épülő, tömör formátum, amelyben a szelektív adatfeltárás eleve beépített. Ez az a formátum, amelyet az európai tárca-ökoszisztéma választott.
mdoc
Az az ISO formátum, amelyet mobil dokumentumokhoz, például a mobil vezetői engedélyhez használnak, és amelyet személyes, offline és online használatra is kialakítottak.
Két másik név gyorsan felmerül minden erről szóló beszélgetésben, és mindkettő a mozgásról szól, nem a tartalomról. Az OpenID4VCI azt írja le, hogyan jut el a hitelesítő adat a kibocsátótól a tárcáig, az OpenID4VP pedig azt, hogyan mutatja be a tárca az ellenőrzőnek. Egyiket sem kell részletesen ismerni, de segít tudni, hogy a formátum és az átvitel külön döntések.
Nem kell előre választania közülük. Egy olyan platform, amely támogatja a releváns formátumokat, ugyanazokat az alapadatokat abban a formátumban tudja kibocsátani, amelyet az adott ökoszisztéma elvár.
Kezdő lépések: hogyan néz ki egy első pilot
Egy ésszerű első projekt egyetlen hitelesítő adatot, egyetlen kibocsátót és egyetlen ellenőrzőt érint, és mindent mást érintetlenül hagy. Válasszon egy olyan tényt, amelyet a szervezete már most őriz, és amelyről már most kérdezik, ahol a jelenlegi folyamat egy szkennelés, egy e-mail vagy egy telefonhívás. Egy tagság, egy munkaviszony-igazolás, egy tanúsítvány vagy egy vállalat nevében való eljárásra jogosító meghatalmazás mind jól működik.
Amit ez a szervezettől megkövetel, kevésbé technikai, mint amit a legtöbb csapat vár. Szükség van egy adatgazdára, aki meg tudja mondani, mit állít a hitelesítő adat, és mikor szűnik meg igaz lenni, egy döntésre arról, meddig marad érvényes és hogyan vonják vissza, valamint egy integrációra azzal a rendszerrel, amely az adatot már most őrzi. Az aláírást, a tárcával való interakciót és a formátumokat a platform kezeli.
Az a rész, amely valóban időt vesz igénybe, az ezt körülvevő megállapodás. Az, hogy ki bocsáthatja ezt ki, ki fogja elfogadni, és mi történik, ha kiderül, hogy hibás, szervezeti kérdések, és érdemes ezekre válaszolni, mielőtt bármit felépítenének. Ahol már létezik ágazati bizalmi keretrendszer, ott ennek a munkának a nagy része már elkészült.
Egy ekkora pilot rendszerint hetekig tart, nem negyedévekig, és érdemes elejétől végig lefuttatni egy kis valós felhasználói csoporttal, ahelyett hogy először a teljes verziót építenék fel. A lényeg az, hogy kiderüljön, milyen érzés a folyamat, amikor az ellenőrzés azonnali, mert ez rendszerint megváltoztatja, mit szeretnének ezután megépíteni.
Hogyan támogatja a Credenco a kibocsátást, a tárolást és az ellenőrzést
A Credenco mindhárom szerepet lefedi, így egy szervezet azzal kezdhet, amire ma szüksége van, és a többit akkor adhatja hozzá, amikor a felhasználási eset növekszik.
Issuance Service
Alakítsa a szervezeténél már meglévő adatokat aláírt hitelesítő adatokká, és juttassa el őket a birtokos tárcájába.
Holder Service
Fogadjon, tároljon és mutasson be hitelesítő adatokat a szervezete nevében egy Business Wallet megoldásban, a rendszerei által vezérelve, nem kézzel.
Verification Service
Pontosan azokat a hitelesítő adatokat kérje, amelyekre szüksége van, és ellenőrzött választ kap vissza, anélkül hogy minden kibocsátóhoz integrációt kellene építenie.
Az, hogy mivel kezdi, attól függ, hol áll. Az a szervezet, amely olyan adatok birtokosa, amelyekről más felek folyamatosan kérdeznek, a kibocsátással kezdi. Az, amelyik időt tölt más felek dokumentumainak ellenőrzésével, az ellenőrzéssel kezdi. A birtoklás akkor válik relevánssá, amint a saját vállalatáról szóló hitelesítő adatok elkezdenek megérkezni, és újra be kell mutatni azokat valaki másnak.
Gyakran ismételt kérdések
Mi az ellenőrizhető hitelesítő adat egyszerűen fogalmazva?
Ez egy digitális állítás, amelyet egy szervezet tett egy személyről vagy egy vállalatról, és úgy van aláírva, hogy bárki ellenőrizheti, aki megkapja. Gondoljon egy diplomára, egy engedélyre vagy egy cégkivonatra, amely maga igazolja a saját hitelességét, anélkül hogy a címzettnek fel kellene vennie a kapcsolatot a kibocsátóval.
Miben különbözik egy PDF formátumú tanúsítványtól?
Egy PDF-ben vagy megbízik, vagy telefonon vagy e-mailben megerősíti a kibocsátónál. Egy ellenőrizhető hitelesítő adat másodpercek alatt ellenőrizhető a kibocsátó közzétett kulcsa alapján, és a tartalmának bármilyen módosítása megbuktatja ezt az ellenőrzést.
Kell hozzá tárcaalkalmazás?
Egy magánszemély általában a telefonján lévő tárcaalkalmazásban tartja a hitelesítő adatait. Egy szervezet ehelyett Business Wallet megoldást használ, ami szolgáltatás és nem alkalmazás, így a hitelesítő adatokat a saját rendszerei fogadhatják és mutathatják be.
Látja a kibocsátó, hol használják a hitelesítő adatot?
Nem. Az ellenőrző helyben ellenőrzi az aláírást a közzétett kulcsanyag alapján, és egy közzétett állapotlista alapján nézi meg, hogy a hitelesítő adat még érvényes-e, nem pedig úgy, hogy rákérdez arra az egy hitelesítő adatra. A kibocsátó így nem tudja meg, hogy ki mit ellenőriz.
Mi történik, ha egy hitelesítő adatot vissza kell vonni?
A kibocsátó közzéteszi a visszavonást egy állapotlistán, amelyet az ellenőrző minden ellenőrzés részeként megnéz, így a hitelesítő adat ettől kezdve nem megy át az ellenőrzésen. A lista egyszerre sok hitelesítő adatot fog át, és éppen ez akadályozza meg, hogy a kibocsátó megtudja, melyiket ellenőrizték.
Meddig tart egy első projekt?
Egy olyan pilot, amely egyetlen hitelesítő adatot, egyetlen kibocsátót és egyetlen ellenőrzőt érint, általában néhány hetet vesz igénybe. A technikai munka szerény mértékű. Az ütemet rendszerint az határozza meg, hogy sikerül-e megállapodni abban, ki bocsáthatja ki a hitelesítő adatot, és ki fogadja el azt.
Kapcsolódó fogalmak
Technikai mélymerülés
Ez az oldal azon a szinten marad, hogy mi az ellenőrizhető hitelesítő adat, és mit jelent a szervezete számára. A megvalósítás részletei, beleértve azt is, hogyan bocsásson ki hitelesítő adatot a saját backendjéből, a technikai dokumentációban találhatók. Olvassa el a technikai dokumentációt
Ez az oldal tájékoztató jellegű, és nem minősül jogi tanácsadásnak. Hiteles útmutatásért forduljon közvetlenül az Európai Bizottsághoz és az OpenID Foundationhöz.