Hva er verifiserbare credentials?
Et verifiserbart credential er et digitalt sertifikat som hvem som helst kan kontrollere uten å ringe organisasjonen som utstedte det. Utsteder signerer det én gang, personen eller selskapet det gjelder oppbevarer det, og den som mottar det kan bekrefte på stedet at det er ekte og uendret. Nettopp dette skiftet, fra å spørre kilden til å kontrollere signaturen, er det som skiller det fra en PDF eller et papirdokument.
Hva et verifiserbart credential er
Et verifiserbart credential er et utsagn som én organisasjon gir om en person eller et selskap, skrevet i en form en datamaskin kan kontrollere. Selve utsagnet er ofte helt ordinært: denne personen har bestått denne eksamenen, dette selskapet er registrert på denne adressen, denne sjåføren har dette førerkortet. Det nye er beviset som følger med, en digital signatur laget av organisasjonen som utstedte det.
Fordi signaturen dekker det nøyaktige innholdet i utsagnet, kan mottakeren fastslå to ting uten å kontakte noen. De vet hvilken organisasjon som ga utsagnet, og de vet at ingenting i det er endret siden det ble signert. Beviset på ekthet ligger inne i credentialet selv, ikke i en telefonsamtale eller et oppslag.
Det endrer hvem som gjør arbeidet. I dag stoler en part som ønsker sikkerhet enten på dokumentet foran seg, eller bygger en integrasjon mot datakilden og spør den hver gang. Med et verifiserbart credential gjør utstederen jobben sin én gang, i det øyeblikket signaturen settes, og hver kontroll etterpå tar en brøkdel av et sekund og involverer ingen andre.
Ingenting av dette krever at personen eller selskapet gir fra seg kontrollen. De innehar credentialet, de bestemmer hvem som får se det, og i de fleste tilfeller kan de velge å vise bare den delen av det som spørsmålet faktisk krever.
De tre rollene: utsteder, innehaver og verifikator
Hvert verifiserbart credential involverer de samme tre partene. En utsteder oppgir noe den allerede vet er sant, og signerer det. En innehaver mottar den påstanden og oppbevarer den. En verifikator ber om den, kontrollerer signaturen og handler ut fra resultatet.
Utsteder
Organisasjonen som allerede har opplysningen, som et offentlig register, en skole, en bank eller et offentlig organ. Den signerer påstanden én gang og trenger ikke være involvert igjen.
Innehaver
Personen eller selskapet credentialet handler om. De oppbevarer det i en wallet, på en telefon eller som en Business Wallet for en virksomhet, og bestemmer hvem som får se det.
Verifikator
Den som trenger beviset, for eksempel en arbeidsgiver, en markedsplass eller en kredittgiver. De kontrollerer signaturen mot utsteders publiserte nøkkel og har et svar i løpet av sekunder.
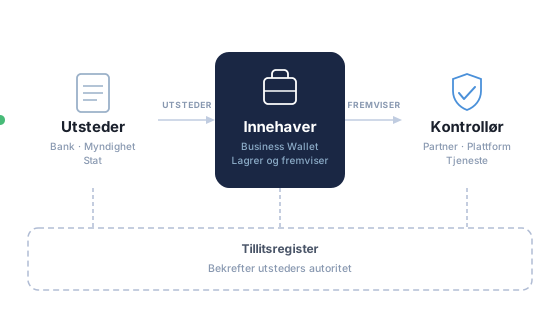
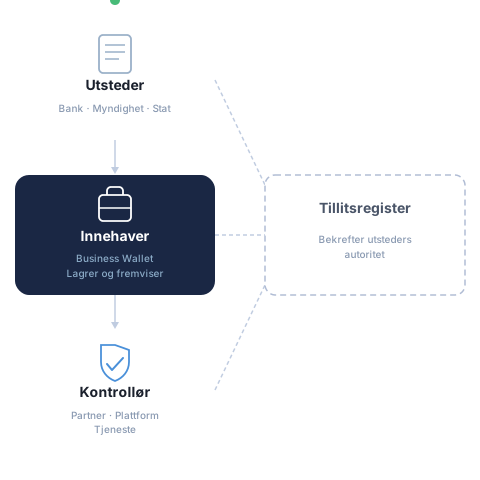
Denne oppdelingen betyr noe fordi den fjerner den direkte linjen mellom utsteder og verifiserer. I den eldre modellen måtte en verifiserer som ønsket sikkerhet, gå tilbake til kilden, noe som betydde en avtale, en integrasjon og et løpende forhold til hver eneste utsteder som var relevant. I credential-modellen bærer innehaveren beviset mellom dem, slik at utsteder og verifiserer aldri trenger å møtes.
Innehaveren er ikke alltid en person. En organisasjon kan også inneha credentials, og det er nettopp det en Business Wallet er til for. Den mottar credentials om selskapet, oppbevarer dem og viser dem frem til motparter når egne systemer ber om det, i stedet for at noen laster ned en fil og legger den ved en e-post.
Et gjenkjennelig eksempel er politiattesten som mange arbeidsgivere ber om før de ansetter noen. I dag søker man om den, venter på at den kommer, skanner den og sender en PDF på e-post som arbeidsgiveren bare må ta for god fisk. Utstedt som et verifiserbart credential havner den direkte i walleten til søkeren, og arbeidsgiveren kontrollerer den i det øyeblikket den fremvises.
Et credentials livsløp, fra utstedelse til utløp
Ta et konkret eksempel. En entreprenør må bevise overfor en ny kunde at de ansatte er sertifisert for arbeid i høyden, noe opplæringsinstituttet allerede vet og har registrert. Instituttet fungerer som utsteder: det henter faktumet ut av egen registrering, pakker det som et credential og signerer det.
Credentialet tilbys deretter innehaveren, som regel ved å skanne en kode eller følge en lenke fra portalen der personen allerede er innlogget. Det havner i lommeboken deres, på en telefon for en enkeltperson eller i en Business Wallet for et selskap. Fra det øyeblikket lagres det hos innehaveren, ikke i en sentral database som alle andre må spørre mot.
Når kunden ber om bevis, ber den egentlig ikke om et dokument. Den stiller et spørsmål: er denne personen sertifisert for arbeid i høyden, og er sertifikatet fortsatt gyldig i dag. Lommeboken viser innehaveren nøyaktig hva som blir bedt om, innehaveren godkjenner, og bare de etterspurte opplysningene forlater lommeboken.
Verifisereren kontrollerer deretter signaturen mot opplæringsinstituttets publiserte nøkkel, bekrefter at credentialet virkelig tilhører personen som legger det frem, og bekrefter at det ikke er utløpt. Alle tre kontrollene skjer hos verifisereren, i den tiden det tar for siden å oppdatere seg.
Credentials er ikke ment å vare evig. De fleste har en utløpsdato, slik at et sertifikat som opphører etter tre år, rett og slett slutter å bli godkjent. Når noe må trekkes tilbake tidligere, for eksempel fordi en lisens er suspendert eller en ansatt har sluttet, publiserer utstederen dette i en statusliste som verifisererne sjekker som en del av kontrollen. Listen dekker mange credentials samtidig, så det å sjekke den avslører ikke hvilket som ble kontrollert.
Hvordan en verifiserer vet at utstederen er ekte
En signatur beviser at den som innehar en bestemt nøkkel, signerte utsagnet. Alene sier den ikke at nøkkelen tilhører den nasjonale kjøretøymyndigheten fremfor noen som registrerte et liknende navn forrige uke. Å besvare det andre spørsmålet er hva tillitsinfrastruktur er til for.
Det enkleste svaret er en publisert liste. Medlemsstatene i EU fører allerede tillitslister over parter som har tillatelse til å levere regulerte tillitstjenester, og den samme tanken utvides nå til lommebøker og credentialene de bærer. En verifiserer som finner utstederen på den relevante listen, vet at de har med en part å gjøre som er godkjent etter tilsyn, ikke bare med en fungerende nøkkel.
Innenfor en sektor spilles ofte den samme rollen av et tillitsregister. Et nettverk av universiteter, en gruppe energileverandører eller en bransjeorganisasjon blir enige om hvem som kan utstede hvilke credentials, og fører det opp et sted alle medlemmer kan lese. Verifisereren sjekker signaturen først, og deretter registeret for å se om denne utstederen er anerkjent for denne typen utsagn.
Rundt begge deler ligger tillitsrammeverket: reglene som sier hva som må være på plass før en utsteder godkjennes, hvordan identiteter er kontrollert, hvor lenge credentials forblir gyldige, og hva som skjer når noe går galt. Dette er stort sett juridisk og organisatorisk arbeid snarere enn teknologi, og det er som regel den delen som tar lengst tid å bli enige om. Det er også det som gjør at et credential betyr det samme for alle som mottar det.
EUDI Wallet og eIDAS 2.0
Verifiserbare credentials har eksistert som standard i mange år. Grunnen til at de nå bygges inn i reelle systemer, er europeisk lovgivning. Den reviderte eIDAS-forordningen, som vanligvis kalles eIDAS 2.0, pålegger hver medlemsstat å tilby innbyggere og selskaper en europeisk digital identitetslommebok, EUDI Wallet, og den pålegger en lang liste organisasjoner å akseptere den.
Tidslinjen er det som er verdt å planlegge rundt. Medlemsstatene må gjøre minst én lommebok tilgjengelig rundt slutten av 2026, og fra 2027 må store nettplattformer og regulerte sektorer som bank akseptere den overalt hvor de allerede krever sterk brukerautentisering. For de fleste organisasjoner er spørsmålet derfor ikke om lommebøker kommer, men hvilken side av disken de vil stå på.
Inne i lommeboken er grunnlaget personidentifikasjonsdataene, PID. Det er selve identitetskjernen, utstedt under en medlemsstats ansvar: hvem du er, bekreftet til det nivået staten selv bruker. Alt annet er en elektronisk attestering av attributter, en EAA, som er betegnelsen forordningen bruker for et verifiserbart credential om noe annet enn kjerneidentitet, som et medlemskap, et diplom eller et mandat til å opptre for et selskap.
Attesteringer finnes i ulike grader. En kvalifisert elektronisk attestering av attributter, en QEAA, utstedes av en kvalifisert tillitstjenesteleverandør under tilsyn og har rettslig vekt i hele unionen. Et offentlig organ som er den autentiske kilden for et faktum, kan utstede en offentlig sektor-attestering med tilsvarende status. En vanlig EAA er fullt ut brukbar og er der de fleste private utstedelser starter, den kommer bare ikke med samme rettslige status.
Hvorfor ikke bare en PDF, papir eller et API?
De fleste virksomheter dokumenterer i dag ved hjelp av skannede dokumenter, originaler på papir eller en egen API-integrasjon med hver motpart. Verifiserbare credentials erstatter alle tre med én mekanisme.
Mye vanskeligere å forfalske
En PDF kan redigeres, og et papirdokument kan kopieres overbevisende. Et verifiserbart credential bærer en signatur over sitt eksakte innhold, så enhver endring ødelegger signaturen og kontrollen feiler umiddelbart.
Del mindre, bevis mer
Selektiv utlevering gjør at innehaveren kan vise bare de opplysningene som betyr noe, for eksempel at noen er gammel nok i stedet for hele fødselsdatoen. Verifikatoren får svaret den trenger og mottar aldri resten.
Langt mindre manuell kontroll
Å ringe utsteder, sammenligne stempler og punche inn data på nytt forsvinner. Kontrollen skjer automatisk, noe som kutter behandlingstid og fjerner en hel klasse av menneskelige feil.
Sammenligningen med en PDF er den de fleste griper til, og det er verdt å være presis om den. Et eksportert eller skannet dokument kan være helt ekte, men mottakeren har ingen praktisk måte å skille et ekte fra en godt laget forfalskning. I praksis blir det derfor godtatt på tillit, eller bekreftet ved å kontakte utstederen. Den telefonsamtalen er den reelle kostnaden, og det er nøyaktig det et credential fjerner.
Papir har det samme problemet, med ett til på toppen: det må fysisk fraktes, og det kan ikke kontrolleres i det hele tatt utenfor kontortid. En API-integrasjon løser tillitsproblemet ordentlig, men bare mellom de to partene som ble enige om å bygge den, og bare så lenge begge fortsetter å vedlikeholde den. Ti motparter betyr ti prosjekter.
Vanlige misforståelser
Den første er at verifiserbare credentials trenger en blokkjede. Det gjør de ikke. Credentialene selv er signerte utsagn som oppbevares av personen eller selskapet de beskriver, og det europeiske økosystemet kontrollerer dem mot vanlige publiserte nøkler og lister ført av myndighetene. Noen prosjekter legger riktignok registerdata på en distribuert hovedbok, men det er et valg om hvor en liste publiseres, ikke en egenskap ved credentialet.
Den andre er at dette er det samme som å sette en digital signatur på en PDF. En signert PDF beviser hvem som signerte filen og at den ikke er endret, noe som er reelt nyttig, men den forblir et dokument ment for en person å lese. Et credential er et sett av separate fakta et system kan handle på, innehaveren kan vise bare deler av det, og det har en status utstederen kan trekke tilbake. En signert PDF har ingen av disse tre siste egenskapene.
Den tredje er at mobilt førerkort er noe helt annet. Det mobile førerkortet, mDL, er et verifiserbart credential i ISO-formatet kalt mdoc, laget slik at det også fungerer ansikt til ansikt og uten nettverkstilkobling, som er det en veikontroll trenger. Det finnes ved siden av SD-JWT VC-formatet som brukes i de fleste nettbaserte tilfeller, ikke som en konkurrent til det, og én lommebok kan inneholde begge deler.
Den siste er at å ta i bruk credentials betyr å erstatte det man allerede har. I praksis blir kildesystemene der de er. Utstedelse legger til en signert utdata ved siden av posten du allerede fører, og verifisering legger til en kontroll ved siden av inntaksprosessen du allerede kjører. Endringen skjer i ytterkantene, og det er også derfor et første prosjekt kan være lite.
Hvor verifiserbare credentials brukes
Samme mønster gjentar seg på tvers av bransjer: en pålitelig kilde har allerede opplysningen, og mange andre parter trenger å kunne stole på den.
Offentlig sektor
Tillatelser, registreringer og attestasjoner til innbyggere utstedt én gang og gjenbrukt på tvers av etater og landegrenser.
Finans
Onboarding-kontroller, selskapsdata og inntektsdokumentasjon, bekreftet uten å samle inn en bunke skannede dokumenter.
Helse
Yrkesregistreringer og kvalifikasjoner for ansatte, kontrollerbare av enhver arbeidsgiver eller institusjon som trenger dem.
Forsyningskjede
Sertifikater, produktdata og leverandørcredentials som følger varene i stedet for å gå som e-postvedlegg.
Det disse har til felles, er at selve faktumet ikke er omstridt, det er bare kostbart å bevise. Noen kjenner det allerede, i et register, en studentmappe eller en sertifiseringsdatabase, og en kjede av skanninger, e-poster og manuelle kontroller finnes utelukkende for å flytte den kunnskapen til den som trenger den. Enhver prosess med den formen er en kandidat.
Standardene, kort fortalt
Verifiserbare credentials er ikke ett leverandørprodukt. En håndfull åpne standarder definerer hvordan de skrives og leses, og det er dette som gjør at et credential fra én utsteder fungerer hos en verifikator som aldri har hatt noe med den utstederen å gjøre.
W3C VC
W3C-datamodellen som sier hva et credential inneholder: påstandene, hvem som utstedte det, hvor lenge det er gyldig og beviset som binder alt sammen.
SD-JWT VC
Et kompakt format bygget på signerte tokens, med selektiv utlevering innebygd fra start. Det er formatet det europeiske wallet-økosystemet har samlet seg om.
mdoc
ISO-formatet som brukes for mobile dokumenter som mobilt førerkort, laget for å fungere fysisk og offline like godt som på nett.
To andre navn dukker raskt opp i enhver samtale om dette, og begge handler om bevegelse snarere enn innhold. OpenID4VCI beskriver hvordan et credential kommer fra utstederen til en lommebok, og OpenID4VP beskriver hvordan en lommebok legger det frem for en verifiserer. Du trenger ikke kjenne til noen av dem i detalj, men det hjelper å vite at format og transport er to separate beslutninger.
Du trenger ikke velge mellom dem på forhånd. En plattform som støtter de relevante formatene kan utstede de samme underliggende dataene i det formatet et gitt økosystem forventer.
Komme i gang: slik ser et første pilotprosjekt ut
Et fornuftig første prosjekt tar for seg ett credential, én utsteder og én verifiserer, og lar alt annet være. Velg et faktum organisasjonen din allerede har og allerede blir spurt om, der dagens prosess er en skanning, en e-post eller en telefonsamtale. Et medlemskap, en ansettelsesbekreftelse, en sertifisering eller et mandat til å opptre på vegne av et selskap fungerer alle godt.
Det organisasjonen trenger å bidra med, er mindre teknisk enn de fleste team forventer. Du trenger en dataeier som kan si hva credentialet bekrefter og når det ikke lenger stemmer, en beslutning om hvor lenge det forblir gyldig og hvordan det trekkes tilbake, og én integrasjon med systemet som allerede har dataene. Signeringen, lommebokinteraksjonen og formatene håndteres av plattformen.
Det som faktisk tar tid, er avtalene rundt det. Hvem som får lov til å utstede dette, hvem som vil akseptere det, og hva som skjer hvis det viser seg å være feil, er organisatoriske spørsmål, og de har godt av å bli besvart før noe bygges. Der et sektorbasert tillitsrammeverk allerede finnes, er mye av dette arbeidet allerede gjort.
Et pilotprosjekt av denne størrelsen tar som regel uker snarere enn kvartaler, og det er verdt å kjøre det fra ende til ende med en liten gruppe reelle brukere i stedet for å bygge den ferdige versjonen først. Poenget er å finne ut hvordan prosessen føles når kontrollen er øyeblikkelig, for det pleier å endre hva du vil bygge videre.
Hvordan Credenco støtter utstedelse, oppbevaring og verifisering
Credenco dekker alle tre rollene, så en virksomhet kan starte med den den trenger i dag og legge til de andre når bruksområdet vokser.
Issuance Service
Gjør data virksomheten din allerede har om til signerte credentials og lever dem til walleten til innehaveren.
Holder Service
Motta, lagre og fremvis credentials på vegne av virksomheten din i en Business Wallet, styrt av systemene dine og ikke for hånd.
Verification Service
Be om nøyaktig de credentials du trenger og få et kontrollert svar tilbake, uten å bygge en integrasjon for hver utsteder.
Hvilket du starter med, avhenger av hvor du selv står. En organisasjon som eier data andre parter stadig spør om, starter med utstedelse. En som bruker tid på å kontrollere dokumenter fra andre parter, starter med verifisering. Å inneha credentials blir relevant så snart credentials om ditt eget selskap begynner å komme inn og må legges frem for noen andre igjen.
Ofte stilte spørsmål
Hva er et verifiserbart credential, enkelt forklart?
Det er en digital påstand som en organisasjon har gjort om en person eller et selskap, signert slik at enhver som mottar den kan kontrollere den. Tenk på et vitnemål, en tillatelse eller en firmaattest som beviser sin egen ekthet, uten at mottakeren må kontakte utstederen.
Hvordan skiller det seg fra et PDF-sertifikat?
En PDF må man stole på, eller bekrefte med utsteder på telefon eller e-post. Et verifiserbart credential kontrolleres mot utsteders publiserte nøkkel i løpet av sekunder, og enhver endring i innholdet gjør at kontrollen feiler.
Trenger vi en wallet-app for å bruke dem?
En person oppbevarer normalt credentials i en wallet-app på telefonen. En virksomhet bruker i stedet en Business Wallet, som er en tjeneste og ikke en app, slik at credentials kan mottas og fremvises av dine egne systemer.
Ser utsteder hvor et credential brukes?
Nei. Verifikatoren kontrollerer signaturen lokalt mot publisert nøkkelmateriale, og sjekker om credentialet fortsatt er gyldig mot en publisert statusliste i stedet for å spørre om det ene credentialet. Utsteder får dermed ikke vite hvem som verifiserer hva.
Hva skjer når et credential må trekkes tilbake?
Utstederen publiserer tilbaketrekkingen i en statusliste som verifisereren sjekker som en del av hver kontroll, slik at credentialet slutter å godkjennes. Listen dekker mange credentials samtidig, og det er nettopp det som hindrer utstederen i å få vite hvilket som ble kontrollert.
Hvor lang tid tar et første prosjekt?
Et pilotprosjekt med ett credential, én utsteder og én verifiserer tar som regel noen uker. Det tekniske arbeidet er begrenset. Det som normalt setter tempoet, er å bli enige om hvem som kan utstede credentialet og hvem som skal akseptere det.
Relaterte begreper
Teknisk dypdykk
Denne siden holder seg til hva et verifiserbart credential er og hva det betyr for virksomheten din. Implementasjonsdetaljene, inkludert hvordan du utsteder et credential fra din egen backend, finner du i den tekniske dokumentasjonen. Les den tekniske dokumentasjonen
Denne siden er kun til informasjon og utgjør ikke juridisk rådgivning. For autoritativ veiledning, kontakt Europakommisjonen og OpenID Foundation direkte.