Was sind verifizierbare Credentials?
Ein verifizierbares Credential ist ein digitaler Nachweis, den jeder prüfen kann, ohne die ausstellende Organisation anzurufen. Der Aussteller signiert es einmal, die Person oder das Unternehmen, zu der es gehört, bewahrt es auf, und wer es erhält, kann sofort bestätigen, dass es echt und unverändert ist. Genau diese Verschiebung, von der Rückfrage bei der Quelle zur Prüfung der Signatur, unterscheidet es von einem PDF oder einem Papierdokument.
Was ein verifizierbares Credential ist
Ein verifizierbares Credential ist eine Aussage, die eine Organisation über eine Person oder ein Unternehmen trifft, in einer Form, die ein Computer prüfen kann. Die Aussage selbst ist gewöhnlich: Diese Person hat diese Prüfung bestanden, dieses Unternehmen ist unter dieser Adresse eingetragen, dieser Fahrer besitzt diesen Führerschein. Neu ist der Nachweis, der mitgeliefert wird, eine digitale Signatur der Organisation, die das Credential ausgestellt hat.
Da die Signatur genau den Inhalt der Aussage abdeckt, kann der Empfänger zwei Dinge feststellen, ohne jemanden zu kontaktieren. Er weiß, welche Organisation die Aussage getroffen hat, und er weiß, dass seither nichts daran verändert wurde. Der Echtheitsnachweis steckt im Credential selbst, nicht in einem Telefonanruf oder einer Abfrage.
Das verändert, wer die Arbeit erledigt. Heute vertraut eine Partei, die Gewissheit will, entweder dem vorliegenden Dokument, oder sie baut eine Anbindung an die Datenquelle und fragt dort jedes Mal erneut nach. Bei einem verifizierbaren Credential leistet der Aussteller seine Arbeit einmal, im Moment der Signatur, und jede spätere Prüfung dauert nur den Bruchteil einer Sekunde, ohne dass jemand anders beteiligt ist.
Nichts davon bedeutet, dass die Person oder das Unternehmen die Kontrolle abgibt. Sie besitzen das Credential, sie entscheiden, wer es sehen darf, und in den meisten Fällen können sie nur den Teil offenlegen, der für die jeweilige Frage tatsächlich nötig ist.
Die drei Rollen: Aussteller, Inhaber und Prüfer
An jedem verifizierbaren Credential sind dieselben drei Parteien beteiligt. Ein Aussteller erklärt etwas, das er bereits als zutreffend kennt, und signiert es. Ein Inhaber erhält diese Erklärung und bewahrt sie auf. Ein Prüfer fragt sie ab, prüft die Signatur und handelt nach dem Ergebnis.
Aussteller
Die Organisation, die den Sachverhalt bereits kennt, etwa ein öffentliches Register, eine Schule, eine Bank oder eine Behörde. Sie signiert die Erklärung einmal und muss danach nicht mehr eingebunden werden.
Inhaber
Die Person oder das Unternehmen, um die es im Credential geht. Sie bewahren es in einer Wallet auf dem Smartphone oder als Business Wallet für eine Organisation auf und entscheiden, wer es sehen darf.
Prüfer
Wer den Nachweis braucht, zum Beispiel ein Arbeitgeber, ein Marktplatz oder ein Kreditgeber. Er prüft die Signatur gegen den veröffentlichten Schlüssel des Ausstellers und hat in Sekunden eine Antwort.
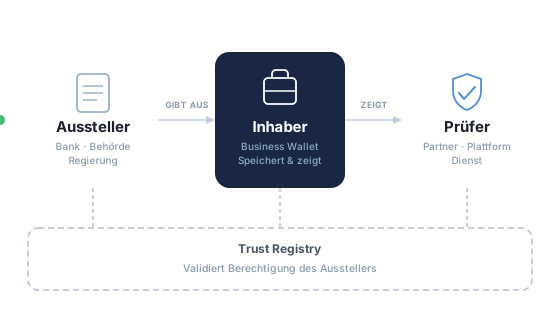
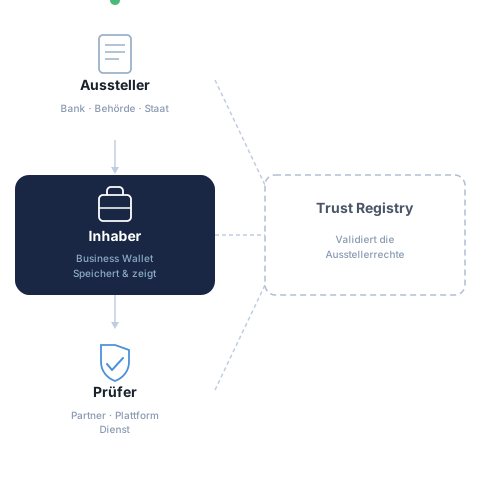
Diese Trennung ist wichtig, weil sie die direkte Verbindung zwischen Aussteller und Verifier auflöst. Im älteren Modell musste ein Verifier, der Gewissheit wollte, zur Quelle zurückgehen, was eine Vereinbarung, eine Anbindung und eine laufende Beziehung zu jedem relevanten Aussteller bedeutete. Im Credential Modell trägt der Inhaber den Nachweis zwischen beiden, sodass Aussteller und Verifier sich nie begegnen müssen.
Der Inhaber ist nicht immer eine Person. Auch eine Organisation kann Credentials besitzen, wofür eine Business Wallet dient. Sie empfängt Credentials über das Unternehmen, bewahrt sie auf und legt sie Gegenparteien vor, sobald die eigenen Systeme danach fragen, statt dass jemand eine Datei herunterlädt und an eine E-Mail hängt.
Ein anschauliches Beispiel ist das Führungszeugnis, das viele Arbeitgeber vor einer Einstellung verlangen. Heute beantragt es die antragstellende Person, wartet auf den Versand, scannt es ein und mailt ein PDF, dem der Arbeitgeber einfach vertrauen muss. Als verifizierbares Credential ausgestellt landet es direkt in der Wallet der antragstellenden Person, und der Arbeitgeber prüft es in dem Moment, in dem es vorgelegt wird.
Das Leben eines Credentials, von der Ausstellung bis zum Ablauf
Nehmen wir ein konkretes Beispiel. Ein Auftragnehmer muss einem neuen Kunden nachweisen, dass seine Mitarbeiter für Höhenarbeit zertifiziert sind, etwas, das das Schulungsinstitut bereits kennt und registriert hat. Das Institut fungiert als Aussteller: Es entnimmt die Tatsache seiner eigenen Registrierung, verpackt sie als Credential und signiert sie.
Das Credential wird dem Inhaber anschließend angeboten, meist durch Scannen eines Codes oder über einen Link aus dem Portal, in dem die Person bereits angemeldet ist. Es landet in dessen Wallet, auf einem Telefon bei einer Einzelperson oder in einer Business Wallet bei einem Unternehmen. Von diesem Moment an liegt es beim Inhaber und nicht in einer zentralen Datenbank, die alle anderen abfragen müssen.
Wenn der Kunde einen Nachweis verlangt, fragt er eigentlich nicht nach einem Dokument. Er stellt eine Frage: Ist diese Person für Höhenarbeit zertifiziert, und ist dieses Zertifikat heute noch gültig. Die Wallet zeigt dem Inhaber genau, was angefragt wird, der Inhaber stimmt zu, und nur die angeforderten Fakten verlassen die Wallet.
Der Verifier prüft anschließend die Signatur anhand des veröffentlichten Schlüssels des Schulungsinstituts, bestätigt, dass das Credential wirklich zur vorlegenden Person gehört, und bestätigt, dass es nicht abgelaufen ist. Alle drei Prüfungen laufen beim Verifier ab, in der Zeit, die das Neuladen der Seite braucht.
Credentials sind nicht dafür gedacht, ewig zu bestehen. Die meisten tragen ein Ablaufdatum, sodass ein Zertifikat, das nach drei Jahren erlischt, einfach nicht mehr als gültig geprüft wird. Muss etwas früher zurückgezogen werden, etwa weil eine Lizenz ausgesetzt wurde oder ein Mitarbeiter das Unternehmen verlassen hat, veröffentlicht der Aussteller dies in einer Statusliste, die Verifier im Rahmen der Prüfung abfragen. Die Liste umfasst gleichzeitig viele Credentials, sodass die Abfrage nicht verrät, welche davon konkret geprüft wurde.
Wie ein Verifier erkennt, dass der Aussteller echt ist
Eine Signatur beweist, dass derjenige, der einen bestimmten Schlüssel besitzt, die Aussage signiert hat. Für sich genommen sagt das nicht, dass der Schlüssel der nationalen Fahrzeugbehörde gehört und nicht jemandem, der letzte Woche einen ähnlich klingenden Namen registriert hat. Diese zweite Frage zu beantworten, ist die Aufgabe der Trust Infrastruktur.
Die einfachste Antwort ist eine veröffentlichte Liste. Mitgliedstaaten der Europäischen Union führen bereits vertrauenswürdige Listen der Anbieter, die regulierte Vertrauensdienste erbringen dürfen, und dasselbe Prinzip wird nun auf Wallets und die darin enthaltenen Credentials ausgeweitet. Ein Verifier, der den Aussteller auf der entsprechenden Liste findet, weiß, dass er es mit einer Partei zu tun hat, die nach Aufsicht zugelassen wurde, und nicht nur mit einem funktionierenden Schlüssel.
Innerhalb einer Branche übernimmt oft ein Trust Register dieselbe Rolle. Ein Netzwerk von Universitäten, eine Gruppe von Energieversorgern oder ein Branchenverband legt fest, wer welche Credentials ausstellen darf, und hält dies an einem Ort fest, den jedes Mitglied einsehen kann. Der Verifier prüft zuerst die Signatur und schaut dann im Register nach, ob dieser Aussteller für diese Art von Aussage anerkannt ist.
Um beides herum steht das Trust Framework: die Regeln, die festlegen, was gelten muss, bevor ein Aussteller zugelassen wird, wie Identitäten geprüft wurden, wie lange Credentials gültig bleiben und was passiert, wenn etwas schiefgeht. Das ist überwiegend juristische und organisatorische Arbeit statt Technologie, und meist ist dies der Teil, über den am längsten verhandelt wird. Es ist auch der Teil, der dafür sorgt, dass ein Credential für jeden Empfänger dasselbe bedeutet.
Die EUDI Wallet und eIDAS 2.0
Verifizierbare Credentials existieren seit Jahren als Standard. Der Grund, warum sie jetzt tatsächlich in reale Systeme eingebaut werden, ist europäisches Recht. Die überarbeitete eIDAS Verordnung, meist eIDAS 2.0 genannt, verpflichtet jeden Mitgliedstaat, seinen Bürgern und Unternehmen eine European Digital Identity Wallet anzubieten, und verpflichtet eine lange Liste von Organisationen, sie zu akzeptieren.
Der Zeitplan ist der Teil, an dem sich die Planung ausrichten sollte. Mitgliedstaaten müssen bis etwa Ende 2026 mindestens eine Wallet verfügbar machen, und ab 2027 müssen große Online Plattformen und regulierte Branchen wie das Bankwesen sie überall dort akzeptieren, wo bereits eine starke Nutzerauthentifizierung verlangt wird. Für die meisten Organisationen lautet die Frage daher nicht, ob Wallets kommen, sondern auf welcher Seite des Schalters sie stehen werden.
Innerhalb der Wallet bildet die Person Identification Data, die PID, das Fundament. Das ist der Kern Identitätsdatensatz, der unter der Verantwortung eines Mitgliedstaats ausgestellt wird: wer du bist, bestätigt auf dem Niveau, das der Staat selbst verwendet. Alles Übrige ist eine electronic attestation of attributes, eine EAA, der Begriff, den die Verordnung für ein verifizierbares Credential zu etwas anderem als der Kernidentität verwendet, etwa eine Mitgliedschaft, ein Diplom oder ein Mandat, für ein Unternehmen zu handeln.
Attestations gibt es in Abstufungen. Eine qualified electronic attestation of attributes, eine QEAA, wird von einem qualifizierten Vertrauensdiensteanbieter unter Aufsicht ausgestellt und hat rechtliches Gewicht in der gesamten Union. Eine öffentliche Stelle, die für eine Tatsache die authentische Quelle ist, kann eine public sector attestation mit vergleichbarem Rang ausstellen. Eine einfache EAA ist ohne Weiteres nutzbar und dort, wo die meiste private Ausstellung beginnt, sie hat lediglich nicht denselben rechtlichen Rang.
Warum nicht einfach ein PDF, Papier oder eine API?
Die meisten Organisationen belegen Sachverhalte heute mit gescannten Dokumenten, Papieroriginalen oder einer eigenen API-Integration mit jedem Geschäftspartner. Verifizierbare Credentials ersetzen alle drei durch einen einzigen Mechanismus.
Deutlich schwerer zu fälschen
Ein PDF lässt sich bearbeiten und ein Papierdokument überzeugend kopieren. Ein verifizierbares Credential trägt eine Signatur über genau seinen Inhalt, jede Änderung bricht die Signatur und die Prüfung scheitert auf der Stelle.
Weniger teilen, mehr beweisen
Selektive Offenlegung erlaubt dem Inhaber, nur die relevanten Angaben zu zeigen, etwa dass jemand alt genug ist, statt des vollständigen Geburtsdatums. Der Prüfer erhält die Antwort, die er braucht, und den Rest nie.
Viel weniger manuelle Prüfung
Anrufe beim Aussteller, das Vergleichen von Stempeln und das Abtippen von Daten entfallen. Die Prüfung läuft automatisch, das verkürzt die Bearbeitungszeit und beseitigt eine ganze Klasse menschlicher Fehler.
Der Vergleich mit einem PDF ist der, zu dem die meisten Menschen greifen, und es lohnt sich, ihn genau zu betrachten. Ein exportiertes oder gescanntes Dokument kann absolut echt sein, aber der Empfänger hat keine praktische Möglichkeit, ein echtes von einer sorgfältigen Fälschung zu unterscheiden. In der Praxis wird es also auf Vertrauen akzeptiert oder durch Kontakt mit dem Aussteller bestätigt. Genau dieser Anruf ist der eigentliche Kostenfaktor, und genau den nimmt ein Credential weg.
Papier hat dasselbe Problem, mit einem zusätzlichen obendrauf: Es muss physisch unterwegs sein und kann außerhalb der Bürozeiten gar nicht geprüft werden. Eine API Anbindung löst das Vertrauensproblem tatsächlich, aber nur zwischen den beiden Parteien, die vereinbart haben, sie zu bauen, und nur so lange, wie beide sie weiter pflegen. Zehn Gegenparteien bedeuten zehn Projekte.
Häufige Missverständnisse
Das erste Missverständnis ist, dass verifizierbare Credentials eine Blockchain brauchen. Das stimmt nicht. Die Credentials selbst sind signierte Aussagen, die von der Person oder dem Unternehmen aufbewahrt werden, die sie beschreiben, und das europäische Ökosystem prüft sie anhand gewöhnlicher veröffentlichter Schlüssel und staatlich geführter Listen. Manche Projekte legen Registerdaten tatsächlich auf einem Ledger ab, aber das ist eine Entscheidung darüber, wo eine Liste veröffentlicht wird, keine Eigenschaft des Credentials.
Das zweite ist, dass dies dasselbe wäre wie eine digitale Signatur auf ein PDF zu setzen. Ein signiertes PDF beweist, wer die Datei signiert hat und dass sie nicht verändert wurde, was durchaus nützlich ist, aber es bleibt ein Dokument, das für einen Menschen zum Lesen gedacht ist. Ein Credential ist eine Menge einzelner Fakten, auf die ein System reagieren kann, der Inhaber kann nur einen Teil davon offenlegen, und es hat einen Status, den der Aussteller widerrufen kann. Ein signiertes PDF besitzt keine dieser drei Eigenschaften.
Das dritte ist, dass der mobile Führerschein etwas völlig anderes wäre. Der mobile Führerschein, die mDL, ist ein verifizierbares Credential im ISO Format namens mdoc, entwickelt, damit sie auch von Angesicht zu Angesicht und ohne Netzverbindung funktioniert, genau das, was eine Kontrolle am Straßenrand braucht. Sie steht neben dem SD-JWT VC Format, das für die meisten Online Fälle genutzt wird, statt damit zu konkurrieren, und eine Wallet kann beide enthalten.
Das letzte ist, dass die Einführung von Credentials bedeutet, alles Bestehende zu ersetzen. In der Praxis bleiben die Quellsysteme, wo sie sind. Das Ausstellen fügt eine signierte Ausgabe neben dem Datensatz hinzu, den man bereits pflegt, und das Verifizieren fügt eine Prüfung neben dem Intake Prozess hinzu, den man bereits betreibt. Die Veränderung passiert an den Rändern, weshalb ein erstes Projekt auch klein sein kann.
Wo verifizierbare Credentials eingesetzt werden
Dasselbe Muster wiederholt sich in allen Branchen: Eine vertrauenswürdige Quelle kennt den Sachverhalt bereits, und viele andere Parteien müssen sich darauf verlassen.
Öffentliche Verwaltung
Genehmigungen, Registrierungen und Bescheinigungen für Bürger, einmal ausgestellt und behörden- und länderübergreifend wiederverwendet.
Finanzwesen
Onboarding-Prüfungen, Unternehmensdaten und Einkommensnachweise, bestätigt ohne einen Stapel gescannter Dokumente.
Gesundheitswesen
Berufsregistrierungen und Qualifikationen von Mitarbeitenden, prüfbar durch jeden Arbeitgeber oder jede Einrichtung, die sie benötigt.
Lieferkette
Zertifikate, Produktdaten und Lieferantennachweise, die mit der Ware reisen statt als E-Mail-Anhang.
Was diese Fälle gemeinsam haben, ist, dass die Tatsache selbst nicht umstritten ist, sondern lediglich teuer zu beweisen. Jemand kennt sie bereits, in einem Register, einer Studierendenakte oder einer Zertifizierungsdatenbank, und eine Kette aus Scans, E-Mails und manuellen Prüfungen existiert einzig, um dieses Wissen zu dem zu bringen, der es braucht. Jeder Prozess mit dieser Form ist ein Kandidat.
Die Standards, kurz gefasst
Verifizierbare Credentials sind kein Produkt eines einzelnen Anbieters. Eine Handvoll offener Standards legt fest, wie sie geschrieben und gelesen werden, und genau das lässt ein Credential eines Ausstellers bei einem Prüfer funktionieren, der mit diesem Aussteller noch nie zu tun hatte.
W3C VC
Das W3C-Datenmodell, das festlegt, was ein Credential enthält: die Claims, wer es ausgestellt hat, wie lange es gültig ist und den Nachweis, der alles zusammenhält.
SD-JWT VC
Ein kompaktes Format auf Basis signierter Tokens, mit selektiver Offenlegung von Grund auf eingebaut. Auf dieses Format hat sich das europäische Wallet-Ökosystem festgelegt.
mdoc
Das ISO-Format für mobile Dokumente wie den mobilen Führerschein, ausgelegt für den Einsatz vor Ort und offline ebenso wie online.
Zwei weitere Namen tauchen in jedem Gespräch darüber schnell auf, und beide betreffen die Bewegung, nicht den Inhalt. OpenID4VCI beschreibt, wie ein Credential vom Aussteller in eine Wallet gelangt, und OpenID4VP beschreibt, wie eine Wallet es einem Verifier vorlegt. Man muss keines von beiden im Detail kennen, aber es hilft zu wissen, dass Format und Transport getrennte Entscheidungen sind.
Sie müssen sich nicht im Vorfeld entscheiden. Eine Plattform, die die relevanten Formate unterstützt, kann dieselben zugrunde liegenden Daten in dem Format ausstellen, das ein bestimmtes Ökosystem erwartet.
Erste Schritte: wie ein erster Pilot aussieht
Ein sinnvolles erstes Projekt nimmt ein Credential, einen Aussteller und einen Verifier, und lässt alles andere unangetastet. Wählen Sie eine Tatsache, die Ihre Organisation bereits besitzt und nach der bereits gefragt wird, bei der der aktuelle Prozess ein Scan, eine E-Mail oder ein Telefonanruf ist. Eine Mitgliedschaft, eine Beschäftigungsbestätigung, eine Zertifizierung oder ein Mandat, im Namen eines Unternehmens zu handeln, eignen sich alle gut.
Was es von der Organisation verlangt, ist weniger technisch, als die meisten Teams erwarten. Man braucht einen Data Owner, der sagen kann, was das Credential behauptet und wann das nicht mehr zutrifft, eine Entscheidung darüber, wie lange es gültig bleibt und wie es widerrufen wird, sowie eine Anbindung an das System, das die Daten bereits hält. Das Signieren, die Wallet Interaktion und die Formate übernimmt die Plattform.
Der Teil, der wirklich Zeit kostet, ist die Vereinbarung darum herum. Wer dies ausstellen darf, wer es akzeptieren wird und was passiert, wenn sich herausstellt, dass es falsch ist, sind organisatorische Fragen, und es hilft, sie zu klären, bevor etwas gebaut wird. Wo bereits ein branchenweites Trust Framework existiert, ist ein Großteil dieser Arbeit bereits erledigt.
Ein Pilot dieser Größe ist normalerweise eine Sache von Wochen statt Quartalen, und es lohnt sich, ihn mit einer kleinen Gruppe echter Nutzer von Anfang bis Ende durchzuführen, statt zuerst die vollständige Version zu bauen. Der Zweck ist herauszufinden, wie sich der Prozess anfühlt, sobald die Prüfung sofort erfolgt, denn das verändert meist, was man als Nächstes bauen möchte.
Wie Credenco Ausstellen, Aufbewahren und Prüfen unterstützt
Credenco deckt alle drei Rollen ab, sodass eine Organisation mit der Rolle starten kann, die sie heute braucht, und die anderen ergänzt, wenn der Anwendungsfall wächst.
Issuance Service
Verwandeln Sie Daten, die Ihre Organisation bereits hat, in signierte Credentials und liefern Sie sie in die Wallet des Inhabers.
Holder Service
Empfangen, speichern und präsentieren Sie Credentials im Namen Ihrer Organisation in einer Business Wallet, gesteuert von Ihren Systemen statt von Hand.
Verification Service
Fragen Sie genau die Credentials ab, die Sie brauchen, und erhalten Sie eine geprüfte Antwort zurück, ohne für jeden Aussteller eine Integration zu bauen.
Womit man beginnt, hängt davon ab, wo man selbst steht. Eine Organisation, die Daten besitzt, nach denen andere Parteien ständig fragen, beginnt mit dem Ausstellen. Eine, die Zeit damit verbringt, Dokumente anderer Parteien zu prüfen, beginnt mit dem Verifizieren. Das Halten wird relevant, sobald Credentials über das eigene Unternehmen eintreffen und erneut jemand anderem vorgelegt werden müssen.
Häufig gestellte Fragen
Was ist ein verifizierbares Credential, einfach gesagt?
Es ist eine digitale Aussage, die eine Organisation über eine Person oder ein Unternehmen getroffen hat, signiert, damit jeder Empfänger sie prüfen kann. Denken Sie an ein Diplom, eine Genehmigung oder einen Handelsregisterauszug, der seine Echtheit selbst belegt, ohne dass der Empfänger den Aussteller kontaktieren muss.
Wie unterscheidet es sich von einem PDF-Zertifikat?
Einem PDF muss man vertrauen, oder man lässt es beim Aussteller telefonisch oder per E-Mail bestätigen. Ein verifizierbares Credential wird in Sekunden gegen den veröffentlichten Schlüssel des Ausstellers geprüft, und jede Änderung am Inhalt lässt diese Prüfung scheitern.
Brauchen wir eine Wallet-App, um sie zu nutzen?
Eine Person bewahrt Credentials normalerweise in einer Wallet-App auf dem Smartphone auf. Eine Organisation nutzt stattdessen eine Business Wallet, also einen Dienst und keine App, sodass Credentials von Ihren eigenen Systemen empfangen und vorgelegt werden können.
Sieht der Aussteller, wo ein Credential verwendet wird?
Nein. Der Prüfer prüft die Signatur lokal gegen veröffentlichtes Schlüsselmaterial und stellt über eine veröffentlichte Statusliste fest, ob das Credential noch gültig ist, anstatt nach diesem einzelnen Credential zu fragen. Der Aussteller erfährt daher nicht, wer was prüft.
Was passiert, wenn ein Credential zurückgezogen werden muss?
Der Aussteller veröffentlicht den Widerruf in einer Statusliste, die Verifier bei jeder Prüfung abfragen, sodass das Credential fortan nicht mehr besteht. Die Liste umfasst gleichzeitig viele Credentials, und genau das verhindert, dass der Aussteller erfährt, welche davon konkret geprüft wurde.
Wie lange dauert ein erstes Projekt?
Ein Pilot mit einem Credential, einem Aussteller und einem Verifier ist meist eine Sache von Wochen. Der technische Aufwand ist überschaubar. Die Einigung darüber, wer das Credential ausstellen darf und wer es akzeptiert, bestimmt in der Regel das Tempo.
Verwandte Begriffe
Technischer Deep Dive
Diese Seite bleibt auf der Ebene, was ein verifizierbares Credential ist und was es für Ihre Organisation bedeutet. Die Umsetzungsdetails, einschließlich wie Sie ein Credential aus Ihrem eigenen Backend ausstellen, stehen in der technischen Dokumentation. Die technische Dokumentation lesen
Diese Seite dient nur zur Information und stellt keine Rechtsberatung dar. Für verbindliche Hinweise wenden Sie sich direkt an die Europäische Kommission und die OpenID Foundation.