Vad är verifierbara intyg?
Ett verifierbart intyg är ett digitalt bevis som vem som helst kan kontrollera utan att ringa organisationen som utfärdade det. Utfärdaren signerar det en gång, personen eller företaget som det gäller förvarar det, och den som tar emot det kan på plats bekräfta att det är äkta och oförändrat. Just det skiftet, från att fråga källan till att kontrollera signaturen, är vad som skiljer det från en PDF eller ett pappersdokument.
Vad ett verifierbart intyg är
Ett verifierbart intyg är en utsaga som en organisation gör om en person eller ett företag, skriven i en form en dator kan kontrollera. Själva utsagan är ofta helt vanlig: den här personen klarade det här provet, det här företaget är registrerat på den här adressen, den här föraren har det här körkortet. Det nya är beviset som följer med, en digital signatur gjord av organisationen som utfärdade det.
Eftersom signaturen täcker utsagans exakta innehåll kan mottagaren fastställa två saker utan att kontakta någon. De vet vilken organisation som gjorde utsagan, och de vet att ingenting i den har ändrats sedan den signerades. Beviset på äkthet finns inuti intyget i stället för i ett telefonsamtal eller en sökning.
Det förändrar vem som gör arbetet. I dag litar den part som vill ha säkerhet antingen på dokumentet framför sig, eller bygger en integration mot datakällan och frågar den varje gång. Med ett verifierbart intyg gör utfärdaren sitt jobb en gång, i det ögonblick intyget signeras, och varje kontroll därefter tar en bråkdel av en sekund och involverar ingen annan.
Inget av detta kräver att personen eller företaget ger upp kontrollen. De innehar intyget, de bestämmer vem som får se det, och i de flesta fall kan de välja att visa bara den del av det som frågan faktiskt kräver.
De tre rollerna: utfärdare, innehavare och verifierare
Varje verifierbart intyg involverar samma tre parter. En utfärdare anger något som den redan vet är sant och signerar det. En innehavare tar emot det påståendet och förvarar det. En verifierare ber om det, kontrollerar signaturen och agerar utifrån resultatet.
Utfärdare
Organisationen som redan har uppgiften, till exempel ett offentligt register, en skola, en bank eller en myndighet. Den signerar påståendet en gång och behöver inte vara inblandad igen.
Innehavare
Personen eller företaget som intyget handlar om. De förvarar det i en plånbok, i en telefon eller som en Business Wallet för en organisation, och bestämmer vem som får se det.
Verifierare
Den som behöver beviset, till exempel en arbetsgivare, en marknadsplats eller en kreditgivare. De kontrollerar signaturen mot utfärdarens publicerade nyckel och har ett svar på några sekunder.
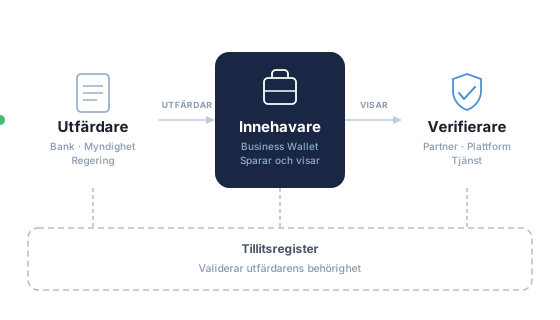
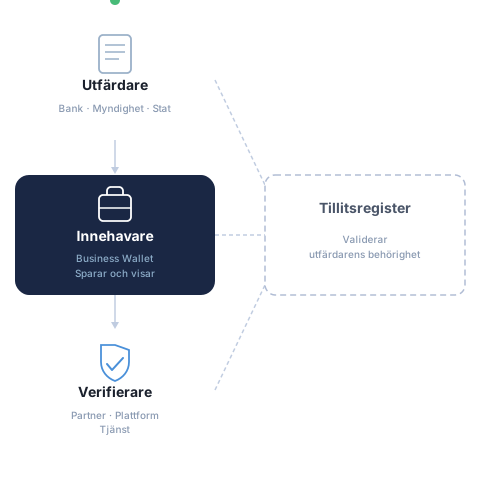
Uppdelningen spelar roll eftersom den tar bort den direkta linjen mellan utfärdare och verifierare. I den äldre modellen fick en verifierare som ville ha säkerhet gå tillbaka till källan, vilket innebar ett avtal, en integration och en löpande relation med varje utfärdare som var relevant. I intygsmodellen bär innehavaren beviset mellan dem, så att utfärdare och verifierare aldrig behöver mötas.
Innehavaren är inte alltid en person. En organisation kan också inneha intyg, och det är precis vad en Business Wallet är till för. Den tar emot intyg om företaget, förvarar dem och visar upp dem för motparter när de egna systemen begär det, i stället för att någon laddar ner en fil och bifogar den i ett mejl.
Ett igenkännbart exempel är utdraget ur belastningsregistret som många arbetsgivare begär innan de anställer någon. I dag ansöker den sökande om det, väntar på att det kommer, skannar det och mejlar en PDF som arbetsgivaren helt enkelt måste ta på förtroende. Utfärdat som ett verifierbart intyg hamnar det direkt i den sökandes plånbok, och arbetsgivaren kontrollerar det i samma stund som det visas upp.
Ett intygs livscykel, från utfärdande till utgång
Ta ett konkret fall. En entreprenör måste bevisa för en ny kund att dess personal är certifierad för höjdarbete, något utbildningsinstitutet redan vet och har registrerat. Institutet fungerar som utfärdare: det hämtar faktumet från sin egen registrering, paketerar det som ett intyg och signerar det.
Intyget erbjuds sedan innehavaren, vanligtvis genom att skanna en kod eller följa en länk från portalen där personen redan är inloggad. Det hamnar i deras plånbok, på en telefon för en enskild person eller i en Business Wallet för ett företag. Från den stunden förvaras det hos innehavaren, inte i en central databas som alla andra måste fråga mot.
När kunden begär bevis frågar den egentligen inte efter ett dokument. Den ställer en fråga: är den här personen certifierad för höjdarbete, och är certifikatet fortfarande giltigt idag. Plånboken visar innehavaren exakt vad som begärs, innehavaren godkänner, och bara de efterfrågade uppgifterna lämnar plånboken.
Verifieraren kontrollerar sedan signaturen mot utbildningsinstitutets publicerade nyckel, bekräftar att intyget verkligen tillhör personen som visar upp det, och bekräftar att det inte har gått ut. Alla tre kontrollerna sker hos verifieraren, på den tid det tar för sidan att uppdateras.
Intyg är inte tänkta att gälla för evigt. De flesta har ett utgångsdatum, så ett certifikat som löper ut efter tre år slutar helt enkelt att verifieras. När något måste återkallas tidigare, till exempel för att en licens har spärrats eller en anställd har slutat, publicerar utfärdaren det i en statuslista som verifierare kontrollerar som en del av kontrollen. Listan omfattar många intyg samtidigt, så att kontrollera den avslöjar inte vilket som kontrollerades.
Hur en verifierare vet att utfärdaren är äkta
En signatur bevisar att den som innehar en viss nyckel signerade utsagan. Ensam säger den inte att nyckeln tillhör den nationella fordonsmyndigheten snarare än någon som registrerade ett liknande namn förra veckan. Att besvara den andra frågan är vad tillitsinfrastruktur är till för.
Det enklaste svaret är en publicerad lista. Medlemsstaterna i EU för redan tillitslistor över parter som får tillhandahålla reglerade betrodda tjänster, och samma tanke utvidgas nu till plånböcker och de intyg de bär. En verifierare som hittar utfärdaren på den relevanta listan vet att den har att göra med en part som har godkänts efter tillsyn, inte bara med en fungerande nyckel.
Inom en sektor spelas samma roll ofta av ett tillitsregister. Ett nätverk av universitet, en grupp energileverantörer eller en branschorganisation kommer överens om vem som får utfärda vilka intyg och för det någonstans alla medlemmar kan läsa. Verifieraren kontrollerar signaturen först, och sedan registret för att se om utfärdaren är erkänd för den här typen av utsaga.
Runt båda finns tillitsramverket: reglerna som anger vad som måste stämma innan en utfärdare godkänns, hur identiteter har kontrollerats, hur länge intyg förblir giltiga och vad som händer när något går fel. Det är mest juridiskt och organisatoriskt arbete snarare än teknik, och det är oftast den del som tar längst tid att komma överens om. Det är också det som gör att ett intyg betyder samma sak för alla som tar emot det.
EUDI Wallet och eIDAS 2.0
Verifierbara intyg har funnits som standard i flera år. Anledningen till att de nu byggs in i riktiga system är europeisk lagstiftning. Den reviderade eIDAS-förordningen, vanligtvis kallad eIDAS 2.0, förpliktar varje medlemsstat att erbjuda sina medborgare och företag en europeisk digital identitetsplånbok, EUDI Wallet, och den förpliktar en lång rad organisationer att acceptera den.
Tidslinjen är det som är värt att planera kring. Medlemsstaterna måste göra minst en plånbok tillgänglig runt slutet av 2026, och från 2027 måste stora nätplattformar och reglerade sektorer som bank acceptera den överallt där de redan kräver stark användarautentisering. För de flesta organisationer är frågan därför inte om plånböcker kommer, utan på vilken sida av disken de kommer att stå.
Inuti plånboken är grunden personidentifieringsuppgifterna, PID. Det är den centrala identitetsuppsättningen, utfärdad under en medlemsstats ansvar: vem du är, bekräftat till den nivå staten själv använder. Allt annat är ett elektroniskt attesterande av attribut, en EAA, vilket är den term förordningen använder för ett verifierbart intyg om något annat än kärnidentitet, till exempel ett medlemskap, ett diplom eller ett mandat att agera för ett företag.
Attesteringar finns i olika grader. Ett kvalificerat elektroniskt attesterande av attribut, en QEAA, utfärdas av en kvalificerad betrodd tjänsteleverantör under tillsyn och har juridisk tyngd i hela unionen. Ett offentligt organ som är den autentiska källan för ett faktum kan utfärda en attestering från offentlig sektor med jämförbar ställning. En vanlig EAA är fullt användbar och är där de flesta privata utfärdanden startar, den kommer bara inte med samma juridiska ställning.
Varför inte bara en PDF, papper eller ett API?
De flesta organisationer styrker uppgifter i dag med inskannade dokument, pappersoriginal eller en separat API-integration med varje motpart. Verifierbara intyg ersätter alla tre med en enda mekanism.
Mycket svårare att förfalska
En PDF kan redigeras och ett pappersdokument kan kopieras på ett övertygande sätt. Ett verifierbart intyg bär en signatur över sitt exakta innehåll, så varje ändring bryter signaturen och kontrollen misslyckas på plats.
Dela mindre, bevisa mer
Selektiv avslöjning låter innehavaren visa bara de uppgifter som spelar roll, till exempel att någon är tillräckligt gammal i stället för hela födelsedatumet. Verifieraren får det svar den behöver och får aldrig resten.
Betydligt mindre manuell kontroll
Att ringa utfärdaren, jämföra stämplar och skriva in data på nytt försvinner. Kontrollen sker automatiskt, vilket kortar handläggningstiden och tar bort en hel klass av mänskliga fel.
Jämförelsen med en PDF är den de flesta tar till, och det är värt att vara precis om den. Ett exporterat eller skannat dokument kan vara helt äkta, men mottagaren har inget praktiskt sätt att skilja ett äkta från en väl gjord förfalskning. I praktiken accepteras det därför på tillit, eller bekräftas genom att kontakta utfärdaren. Det telefonsamtalet är den verkliga kostnaden, och det är exakt vad ett intyg tar bort.
Papper har samma problem, med ett till ovanpå: det måste förflyttas fysiskt, och det går inte att kontrollera alls utanför kontorstid. En API-integration löser förvisso tillitsproblemet, men bara mellan de två parter som gick med på att bygga den, och bara så länge båda fortsätter att underhålla den. Tio motparter innebär tio projekt.
Vanliga missuppfattningar
Den första är att verifierbara intyg behöver en blockkedja. Det gör de inte. Intygen i sig är signerade utsagor som innehas av den person eller det företag de beskriver, och det europeiska ekosystemet kontrollerar dem mot vanliga publicerade nycklar och listor som förs av myndigheter. Vissa projekt lägger visserligen registerdata på en distribuerad liggare, men det är ett val om var en lista publiceras, inte en egenskap hos intyget.
Den andra är att detta är samma sak som att sätta en digital signatur på en PDF. En signerad PDF bevisar vem som signerade filen och att den inte har redigerats, vilket är verkligt användbart, men den förblir ett dokument avsett för en person att läsa. Ett intyg är en uppsättning separata fakta ett system kan agera på, innehavaren kan avslöja bara en del av det, och det har en status utfärdaren kan återkalla. En signerad PDF har inget av dessa tre sista egenskaper.
Den tredje är att det mobila körkortet är något helt annat. Det mobila körkortet, mDL, är ett verifierbart intyg i ISO-formatet som kallas mdoc, utformat så att det också fungerar ansikte mot ansikte och utan nätverksanslutning, vilket är vad en vägkontroll behöver. Det finns vid sidan av SD-JWT VC-formatet som används i de flesta onlinefall, snarare än att konkurrera med det, och en plånbok kan innehålla båda.
Den sista är att införa intyg innebär att ersätta det man redan har. I praktiken stannar källsystemen där de är. Utfärdande lägger till en signerad utdata vid sidan av den post du redan för, och verifiering lägger till en kontroll vid sidan av den intagsprocess du redan kör. Förändringen sker i utkanterna, vilket också är varför ett första projekt kan vara litet.
Var verifierbara intyg används
Samma mönster återkommer i alla branscher: en betrodd källa har redan uppgiften, och många andra parter behöver kunna förlita sig på den.
Offentlig sektor
Tillstånd, registreringar och intyg till medborgare som utfärdas en gång och återanvänds mellan myndigheter och över gränser.
Finans
Onboardingkontroller, företagsuppgifter och inkomstbevis, bekräftade utan att samla in en bunt inskannade dokument.
Hälso- och sjukvård
Yrkesregistreringar och kvalifikationer för personal, kontrollerbara av varje arbetsgivare eller institution som behöver dem.
Leveranskedja
Certifikat, produktdata och leverantörsintyg som följer med varorna i stället för att skickas som e-postbilaga.
Det dessa har gemensamt är att själva faktumet inte är ifrågasatt, det är bara dyrt att bevisa. Någon känner redan till det, i ett register, en studentakt eller en certifieringsdatabas, och en kedja av skanningar, mejl och manuella kontroller finns enbart för att flytta den kunskapen till den som behöver den. Vilken process som helst med den formen är en kandidat.
Standarderna, kort sagt
Verifierbara intyg är inte en enskild leverantörs produkt. En handfull öppna standarder definierar hur de skrivs och läses, och det är detta som gör att ett intyg från en utfärdare fungerar hos en verifierare som aldrig tidigare haft att göra med den utfärdaren.
W3C VC
W3C-datamodellen som anger vad ett intyg innehåller: påståendena, vem som utfärdade det, hur länge det är giltigt och beviset som binder ihop allt.
SD-JWT VC
Ett kompakt format byggt på signerade tokens, med selektiv avslöjning inbyggd från början. Det är formatet som det europeiska plånboksekosystemet har samlats kring.
mdoc
ISO-formatet som används för mobila dokument som mobilt förarbevis, gjort för att fungera på plats och offline lika väl som online.
Två andra namn dyker snabbt upp i alla samtal om detta, och båda handlar om förflyttning snarare än innehåll. OpenID4VCI beskriver hur ett intyg tar sig från utfärdaren till en plånbok, och OpenID4VP beskriver hur en plånbok visar upp ett för en verifierare. Du behöver inte känna till något av dem i detalj, men det hjälper att veta att formatet och transporten är separata beslut.
Du behöver inte välja mellan dem på förhand. En plattform som stöder de relevanta formaten kan utfärda samma underliggande data i det format som ett givet ekosystem förväntar sig.
Komma igång: så ser ett första pilotprojekt ut
Ett förnuftigt första projekt tar ett intyg, en utfärdare och en verifierare, och lämnar allt annat orört. Välj ett faktum din organisation redan har och redan blir tillfrågad om, där den nuvarande processen är en skanning, ett mejl eller ett telefonsamtal. Ett medlemskap, en anställningsbekräftelse, en certifiering eller ett mandat att agera för ett företags räkning fungerar alla bra.
Det organisationen behöver bidra med är mindre tekniskt än de flesta team förväntar sig. Du behöver en dataägare som kan säga vad intyget intygar och när det inte längre stämmer, ett beslut om hur länge det förblir giltigt och hur det återkallas, samt en integration med systemet som redan har uppgifterna. Signeringen, plånboksinteraktionen och formaten hanteras av plattformen.
Det som verkligen tar tid är överenskommelsen runt omkring. Vem som får utfärda detta, vem som kommer att acceptera det och vad som händer om det visar sig vara fel är organisatoriska frågor, och de gynnas av att besvaras innan något byggs. Där ett sektoriellt tillitsramverk redan finns är mycket av det arbetet redan gjort åt dig.
Ett pilotprojekt av den här storleken tar normalt veckor snarare än kvartal, och det är värt att köra det från början till slut med en liten grupp riktiga användare i stället för att bygga den kompletta versionen först. Poängen är att ta reda på hur processen känns när kontrollen är omedelbar, eftersom det brukar förändra vad du vill bygga härnäst.
Så stöttar Credenco utfärdande, förvaring och verifiering
Credenco täcker alla tre rollerna, så en organisation kan börja med den som behövs i dag och lägga till de andra när användningsområdet växer.
Issuance Service
Förvandla data som din organisation redan har till signerade intyg och leverera dem till innehavarens plånbok.
Holder Service
Ta emot, lagra och visa upp intyg för din organisations räkning i en Business Wallet, styrt av dina system i stället för för hand.
Verification Service
Efterfråga exakt de intyg du behöver och få ett kontrollerat svar tillbaka, utan att bygga en integration för varje utfärdare.
Vilket du börjar med beror på var du befinner dig. En organisation som äger data som andra parter ständigt frågar om börjar med utfärdande. En som lägger tid på att kontrollera dokument från andra parter börjar med verifiering. Att inneha blir relevant så snart intyg om ditt eget företag börjar komma in och måste visas upp för någon annan igen.
Vanliga frågor
Vad är ett verifierbart intyg, enkelt förklarat?
Det är ett digitalt påstående som en organisation har gjort om en person eller ett företag, signerat så att alla som tar emot det kan kontrollera det. Tänk på ett examensbevis, ett tillstånd eller ett registreringsbevis som bevisar sin egen äkthet, utan att mottagaren behöver kontakta utfärdaren.
Hur skiljer det sig från ett intyg i PDF-format?
En PDF måste man lita på, eller bekräfta med utfärdaren via telefon eller e-post. Ett verifierbart intyg kontrolleras mot utfärdarens publicerade nyckel på några sekunder, och varje ändring av innehållet gör att kontrollen misslyckas.
Behöver vi en plånboksapp för att använda dem?
En person förvarar normalt intyg i en plånboksapp i telefonen. En organisation använder i stället en Business Wallet, som är en tjänst och inte en app, så att intyg kan tas emot och visas upp av dina egna system.
Ser utfärdaren var ett intyg används?
Nej. Verifieraren kontrollerar signaturen lokalt mot publicerat nyckelmaterial och kontrollerar om intyget fortfarande är giltigt mot en publicerad statuslista i stället för att fråga om just det intyget. Utfärdaren får därför inte veta vem som verifierar vad.
Vad händer när ett intyg måste återkallas?
Utfärdaren publicerar återkallelsen i en statuslista som verifierare kontrollerar som en del av varje kontroll, så att intyget slutar godkännas. Listan omfattar många intyg samtidigt, och det är just det som gör att utfärdaren inte får veta vilket som kontrollerades.
Hur lång tid tar ett första projekt?
Ett pilotprojekt med ett intyg, en utfärdare och en verifierare tar oftast några veckor. Det tekniska arbetet är begränsat. Det som normalt avgör takten är att komma överens om vem som får utfärda intyget och vem som ska acceptera det.
Relaterade begrepp
Teknisk fördjupning
Den här sidan håller sig till vad ett verifierbart intyg är och vad det innebär för din organisation. Implementationsdetaljerna, inklusive hur du utfärdar ett intyg från din egen backend, finns i den tekniska dokumentationen. Läs den tekniska dokumentationen
Den här sidan är informativ och utgör inte juridisk rådgivning. Vänd dig direkt till Europeiska kommissionen och OpenID Foundation för auktoritativ vägledning.