Que sont les attestations vérifiables ?
Une attestation vérifiable est un certificat numérique que n'importe qui peut contrôler sans appeler l'organisation qui l'a émise. L'émetteur la signe une seule fois, la personne ou l'entreprise à laquelle elle appartient la conserve, et celui qui la reçoit peut confirmer sur le champ qu'elle est authentique et intacte. Ce seul déplacement, passer de l'interrogation de la source au contrôle de la signature, est ce qui la distingue d'un PDF ou d'un document papier.
Ce qu'est une attestation vérifiable
Une attestation vérifiable est une déclaration qu'une organisation fait au sujet d'une personne ou d'une entreprise, sous une forme qu'un ordinateur peut vérifier. La déclaration elle même est ordinaire : cette personne a réussi cet examen, cette entreprise est immatriculée à cette adresse, ce conducteur détient ce permis. Ce qui est nouveau, c'est la preuve qui l'accompagne, une signature numérique apposée par l'organisation qui l'a émise.
Comme la signature couvre exactement le contenu de la déclaration, le destinataire peut établir deux choses sans contacter personne. Il sait quelle organisation a fait la déclaration, et il sait que rien n'y a été modifié depuis. La preuve d'authenticité se trouve dans l'attestation elle même, pas dans un appel téléphonique ou une consultation externe.
Cela change qui fait le travail. Aujourd'hui, une partie qui veut de la certitude fait confiance au document qu'elle a sous les yeux, ou construit une intégration avec la source des données et l'interroge à chaque fois. Avec une attestation vérifiable, l'émetteur fait son travail une seule fois, au moment de la signature, et chaque vérification suivante prend une fraction de seconde sans impliquer personne d'autre.
Rien de tout cela n'oblige la personne ou l'entreprise à perdre le contrôle. Elles détiennent l'attestation, elles décident qui est autorisé à la voir, et dans la plupart des cas elles peuvent choisir de ne révéler que la partie réellement nécessaire à la question posée.
Les trois rôles : émetteur, détenteur et vérificateur
Toute attestation vérifiable met en jeu les mêmes trois parties. Un émetteur déclare un fait qu'il sait déjà exact et le signe. Un détenteur reçoit cette déclaration et la conserve. Un vérificateur la demande, contrôle la signature et agit selon le résultat.
Émetteur
L'organisation qui détient déjà le fait, par exemple un registre public, une école, une banque ou une administration. Elle signe la déclaration une fois et n'a plus besoin d'intervenir.
Détenteur
La personne ou l'entreprise concernée par l'attestation. Elle la conserve dans un portefeuille, sur un téléphone ou dans un Business Wallet pour une organisation, et décide qui peut la consulter.
Vérificateur
Celui qui a besoin de la preuve, par exemple un employeur, une marketplace ou un prêteur. Il contrôle la signature avec la clé publiée de l'émetteur et obtient une réponse en quelques secondes.
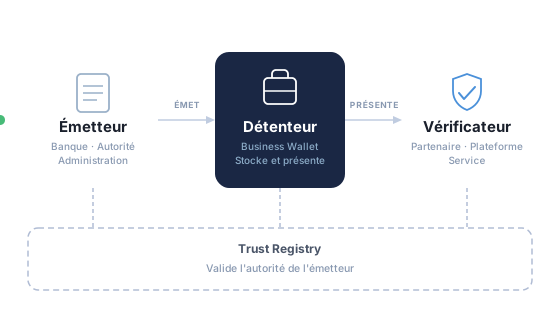
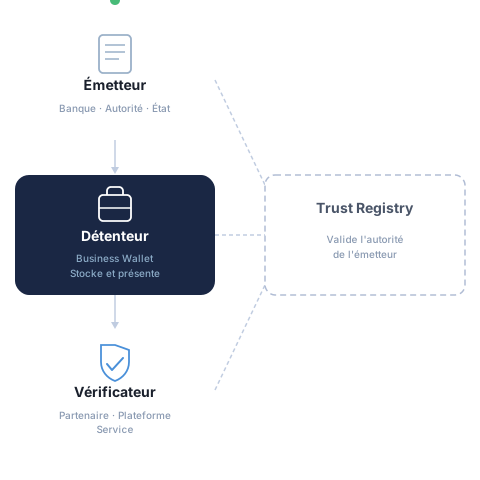
Cette séparation compte parce qu'elle supprime le lien direct entre l'émetteur et le verifier. Dans l'ancien modèle, un verifier qui voulait de la certitude devait remonter à la source, ce qui impliquait un accord, une intégration et une relation continue avec chaque émetteur concerné. Dans le modèle de l'attestation, le titulaire transporte la preuve entre les deux, de sorte que l'émetteur et le verifier n'ont jamais besoin de se rencontrer.
Le titulaire n'est pas toujours une personne. Une organisation peut aussi détenir des attestations, ce à quoi sert un Business Wallet. Il reçoit des attestations concernant l'entreprise, les conserve et les présente aux contreparties lorsque vos propres systèmes le lui demandent, au lieu que quelqu'un télécharge un fichier et le joigne à un e-mail.
Un exemple parlant est l'extrait de casier judiciaire que de nombreux employeurs demandent avant d'embaucher quelqu'un. Aujourd'hui, le demandeur en fait la demande, attend de le recevoir, le scanne et envoie par courriel un PDF que l'employeur doit simplement croire. Émis comme attestation vérifiable, il arrive directement dans le portefeuille du demandeur, et l'employeur le contrôle au moment même où il est présenté.
La vie d'une attestation, de l'émission à l'expiration
Prenons un cas concret. Un sous traitant doit prouver à un nouveau client que son personnel est certifié pour le travail en hauteur, une information que l'organisme de formation connaît déjà et enregistre. L'organisme agit comme émetteur : il extrait le fait de son propre registre, l'emballe sous forme d'attestation et le signe.
L'attestation est ensuite proposée au titulaire, généralement en scannant un code ou en suivant un lien depuis le portail où la personne est déjà connectée. Elle atterrit dans son wallet, sur un téléphone pour un particulier ou dans un Business Wallet pour une entreprise. À partir de ce moment, elle est stockée du côté du titulaire, et non dans une base de données centrale que tout le monde doit interroger.
Quand le client demande une preuve, il ne demande pas vraiment un document. Il pose une question : cette personne est elle certifiée pour le travail en hauteur, et ce certificat est il toujours valide aujourd'hui. Le wallet montre au titulaire exactement ce qui est demandé, le titulaire approuve, et seuls les faits demandés quittent le wallet.
Le verifier vérifie ensuite la signature par rapport à la clé publiée de l'organisme de formation, confirme que l'attestation appartient bien à la personne qui la présente, et confirme qu'elle n'a pas expiré. Les trois vérifications s'exécutent du côté du verifier, dans le temps que met la page à se rafraîchir.
Les attestations ne sont pas censées durer éternellement. La plupart portent une date d'expiration, si bien qu'un certificat qui expire après trois ans cesse simplement d'être validé. Quand quelque chose doit être retiré plus tôt, parce qu'une licence a été suspendue ou qu'un employé est parti, l'émetteur le publie dans une liste de statuts que les verifiers consultent dans le cadre de la vérification. La liste couvre de nombreuses attestations à la fois, si bien que la consulter ne révèle pas laquelle était vérifiée.
Comment un verifier sait que l'émetteur est authentique
Une signature prouve que celui qui détient une clé donnée a signé la déclaration. Elle ne dit pas à elle seule que la clé appartient à l'autorité nationale des véhicules plutôt qu'à quelqu'un qui a enregistré un nom similaire la semaine dernière. Répondre à cette seconde question est le rôle de l'infrastructure de confiance.
La réponse la plus simple est une liste publiée. Les États membres de l'Union européenne tiennent déjà des listes de confiance des parties autorisées à fournir des services de confiance réglementés, et la même logique s'étend désormais aux wallets et aux attestations qu'ils contiennent. Un verifier qui trouve l'émetteur sur la liste concernée sait qu'il a affaire à une partie admise après supervision, et pas seulement à une clé qui fonctionne.
Au sein d'un secteur, ce même rôle est souvent tenu par un registre de confiance. Un réseau d'universités, un groupe de fournisseurs d'énergie ou une association professionnelle décide qui peut émettre quelles attestations et conserve cette information quelque part que chaque membre peut consulter. Le verifier vérifie d'abord la signature, puis consulte le registre pour voir si cet émetteur est reconnu pour ce type de déclaration.
Autour des deux se trouve le cadre de confiance : les règles qui déterminent ce qui doit être vrai avant qu'un émetteur soit admis, comment les identités ont été vérifiées, combien de temps les attestations restent valides et ce qui se passe en cas de problème. C'est surtout un travail juridique et organisationnel plutôt que technologique, et c'est généralement la partie la plus longue à faire accepter. C'est aussi ce qui fait qu'une attestation signifie la même chose pour tous ceux qui la reçoivent.
L'EUDI Wallet et eIDAS 2.0
Les attestations vérifiables existent en tant que standard depuis des années. La raison pour laquelle elles sont désormais intégrées dans de vrais systèmes est le droit européen. Le règlement eIDAS révisé, généralement appelé eIDAS 2.0, oblige chaque État membre à proposer à ses citoyens et entreprises un European Digital Identity Wallet, et oblige une longue liste d'organisations à l'accepter.
Le calendrier est l'élément autour duquel il vaut la peine de planifier. Les États membres doivent rendre au moins un wallet disponible vers la fin 2026, et à partir de 2027 les grandes plateformes en ligne et les secteurs réglementés comme la banque devront l'accepter partout où ils exigent déjà une authentification forte de l'utilisateur. Pour la plupart des organisations, la question n'est donc pas de savoir si les wallets arriveront, mais de quel côté du comptoir elles se trouveront.
À l'intérieur du wallet, le socle est constitué par les Person Identification Data, le PID. C'est le jeu d'identité central émis sous la responsabilité d'un État membre : qui vous êtes, confirmé au niveau que l'État lui même utilise. Tout le reste est une electronic attestation of attributes, une EAA, le terme employé par le règlement pour une attestation vérifiable portant sur autre chose que l'identité centrale, comme une adhésion, un diplôme ou un mandat pour agir au nom d'une entreprise.
Les attestations existent en plusieurs niveaux. Une qualified electronic attestation of attributes, une QEAA, est émise par un prestataire de services de confiance qualifié sous supervision et a une portée juridique dans toute l'Union. Un organisme public qui est la source authentique d'un fait peut émettre une public sector attestation avec un statut comparable. Une simple EAA est parfaitement utilisable et c'est là que débute la plupart des émissions privées, elle n'a simplement pas le même statut juridique.
Pourquoi pas simplement un PDF, du papier ou une API ?
Aujourd'hui, la plupart des organisations prouvent les faits avec des documents scannés, des originaux papier ou une intégration API distincte avec chaque contrepartie. Les attestations vérifiables remplacent ces trois approches par un seul mécanisme.
Beaucoup plus difficile à falsifier
Un PDF peut être modifié et un document papier peut être copié de façon convaincante. Une attestation vérifiable porte une signature sur son contenu exact : la moindre modification casse la signature et le contrôle échoue immédiatement.
Partager moins, prouver plus
La divulgation sélective permet au détenteur de ne révéler que les faits utiles, par exemple qu'une personne a l'âge requis plutôt que sa date de naissance complète. Le vérificateur obtient la réponse dont il a besoin et ne reçoit jamais le reste.
Beaucoup moins de contrôles manuels
Appeler l'émetteur, comparer les tampons et ressaisir les données disparaissent. Le contrôle est automatique, ce qui réduit le temps de traitement et supprime toute une catégorie d'erreurs humaines.
La comparaison avec un PDF est celle vers laquelle la plupart des gens se tournent, et il vaut la peine d'être précis à ce sujet. Un document exporté ou scanné peut être parfaitement authentique, mais le destinataire n'a aucun moyen pratique de distinguer un original d'un faux soigné. En pratique, il est donc accepté sur la base de la confiance, ou confirmé en contactant l'émetteur. Cet appel téléphonique est le véritable coût, et c'est exactement ce qu'une attestation supprime.
Le papier a le même problème avec une difficulté supplémentaire : il doit voyager physiquement, et il ne peut pas du tout être vérifié en dehors des heures de bureau. Une intégration API résout bien le problème de confiance, mais uniquement entre les deux parties qui ont convenu de la construire, et seulement tant que les deux continuent à la maintenir. Dix contreparties signifient dix projets.
Idées reçues courantes
La première idée reçue est que les attestations vérifiables ont besoin d'une blockchain. Ce n'est pas le cas. Les attestations elles mêmes sont des déclarations signées détenues par la personne ou l'entreprise qu'elles décrivent, et l'écosystème européen les vérifie à partir de clés publiées ordinaires et de listes tenues par les autorités. Certains projets placent effectivement des données de registre sur un registre distribué, mais c'est un choix sur l'endroit où publier une liste, pas une propriété de l'attestation.
La deuxième est que cela reviendrait à apposer une signature numérique sur un PDF. Un PDF signé prouve qui a signé le fichier et qu'il n'a pas été modifié, ce qui est réellement utile, mais il reste un document destiné à être lu par une personne. Une attestation est un ensemble de faits distincts sur lesquels un système peut agir, le titulaire peut n'en divulguer qu'une partie, et elle a un statut que l'émetteur peut retirer. Un PDF signé n'a aucune de ces trois dernières propriétés.
La troisième est que le permis de conduire mobile serait quelque chose de complètement différent. Le permis de conduire mobile, le mDL, est une attestation vérifiable au format ISO appelé mdoc, conçue pour fonctionner aussi en face à face et sans connexion réseau, ce dont un contrôle routier a besoin. Il se situe aux côtés du format SD-JWT VC utilisé pour la plupart des cas en ligne plutôt qu'en concurrence avec lui, et un même wallet peut contenir les deux.
La dernière est que l'adoption des attestations signifierait remplacer ce que vous avez déjà. En pratique, les systèmes source restent où ils sont. L'émission ajoute une sortie signée à côté de l'enregistrement que vous conservez déjà, et la vérification ajoute un contrôle à côté du processus d'accueil que vous exécutez déjà. Le changement se produit en périphérie, ce qui explique aussi pourquoi un premier projet peut rester modeste.
Où les attestations vérifiables sont utilisées
Le même schéma se répète dans tous les secteurs : une source de confiance détient déjà le fait, et de nombreuses autres parties ont besoin de s'y fier.
Secteur public
Permis, immatriculations et attestations aux citoyens émis une fois puis réutilisés entre administrations et au-delà des frontières.
Finance
Contrôles d'entrée en relation, données d'entreprise et justificatifs de revenus, confirmés sans collecter une pile de documents scannés.
Santé
Inscriptions professionnelles et diplômes du personnel, contrôlables par tout employeur ou établissement qui en a besoin.
Chaîne d'approvisionnement
Certificats, données produit et attestations de fournisseurs qui voyagent avec les marchandises au lieu de circuler en pièce jointe.
Ce que ces cas ont en commun, c'est que le fait lui même n'est pas contesté, il est simplement coûteux à prouver. Quelqu'un le connaît déjà, dans un registre, un dossier étudiant ou une base de certification, et une chaîne de scans, d'e-mails et de vérifications manuelles existe uniquement pour transmettre cette connaissance à qui en a besoin. Tout processus de cette forme est un candidat.
Les standards, en bref
Les attestations vérifiables ne sont pas le produit d'un seul fournisseur. Une poignée de standards ouverts définit la façon dont elles sont écrites et lues, et c'est ce qui permet à une attestation émise par un acteur de fonctionner avec un vérificateur qui n'a jamais eu affaire à cet émetteur.
W3C VC
Le modèle de données W3C qui précise ce que contient une attestation : les affirmations, qui l'a émise, sa durée de validité et la preuve qui relie le tout.
SD-JWT VC
Un format compact fondé sur des jetons signés, avec la divulgation sélective intégrée par conception. C'est le format retenu par l'écosystème européen des portefeuilles.
mdoc
Le format ISO utilisé pour les documents mobiles comme le permis de conduire mobile, conçu pour fonctionner en présentiel et hors ligne autant qu'en ligne.
Deux autres noms reviennent rapidement dans toute conversation sur ce sujet, et tous deux concernent le déplacement plutôt que le contenu. OpenID4VCI décrit comment une attestation passe de l'émetteur à un wallet, et OpenID4VP décrit comment un wallet en présente une à un verifier. Il n'est pas nécessaire de connaître l'un ou l'autre en détail, mais il est utile de savoir que le format et le transport sont des décisions distinctes.
Il n'est pas nécessaire de choisir d'emblée. Une plateforme qui prend en charge les formats pertinents peut émettre les mêmes données sous-jacentes dans celui qu'attend un écosystème donné.
Se lancer : à quoi ressemble un premier pilote
Un premier projet raisonnable retient une attestation, un émetteur et un verifier, et laisse tout le reste de côté. Choisissez un fait que votre organisation détient déjà et sur lequel elle est déjà sollicitée, où le processus actuel consiste en un scan, un e-mail ou un appel téléphonique. Une adhésion, une confirmation d'emploi, une certification ou un mandat pour agir au nom d'une entreprise fonctionnent tous bien.
Ce que cela demande à l'organisation est moins technique que ce que la plupart des équipes imaginent. Il faut un responsable des données capable de dire ce que l'attestation affirme et quand cela cesse d'être vrai, une décision sur la durée de validité et sur la façon dont elle est retirée, et une intégration avec le système qui détient déjà les données. La signature, l'interaction avec le wallet et les formats sont pris en charge par la plateforme.
La partie qui prend réellement du temps est l'accord qui l'entoure. Qui est autorisé à l'émettre, qui l'acceptera, et ce qui se passe s'il s'avère erroné sont des questions organisationnelles, et il est utile d'y répondre avant de construire quoi que ce soit. Là où un cadre de confiance sectoriel existe déjà, une grande partie de ce travail a déjà été faite.
Un pilote de cette taille se déroule normalement sur des semaines plutôt que des trimestres, et il vaut la peine de le mener de bout en bout avec un petit groupe d'utilisateurs réels plutôt que de construire d'abord la version complète. L'objectif est de découvrir ce que ressent le processus une fois que la vérification est instantanée, car cela change généralement ce que l'on souhaite construire ensuite.
Comment Credenco accompagne l'émission, la conservation et la vérification
Credenco couvre les trois rôles, si bien qu'une organisation peut commencer par celui dont elle a besoin aujourd'hui et ajouter les autres à mesure que l'usage se développe.
Issuance Service
Transformez les données que votre organisation détient déjà en attestations signées et livrez-les dans le portefeuille du détenteur.
Holder Service
Recevez, conservez et présentez des attestations pour le compte de votre organisation dans un Business Wallet, piloté par vos systèmes plutôt qu'à la main.
Verification Service
Demandez exactement les attestations dont vous avez besoin et recevez une réponse déjà contrôlée, sans développer une intégration pour chaque émetteur.
Par où commencer dépend de votre position. Une organisation qui possède des données que d'autres parties demandent sans cesse commence par l'émission. Une organisation qui passe du temps à vérifier des documents provenant d'autres parties commence par la vérification. La détention devient pertinente dès que des attestations concernant votre propre entreprise commencent à arriver et doivent être présentées à nouveau à quelqu'un d'autre.
Questions fréquentes
Qu'est-ce qu'une attestation vérifiable, en termes simples ?
C'est une déclaration numérique qu'une organisation a faite au sujet d'une personne ou d'une entreprise, signée pour que quiconque la reçoit puisse la contrôler. Pensez à un diplôme, une autorisation ou un extrait d'immatriculation qui prouve lui-même son authenticité, sans que le destinataire ait à contacter l'émetteur.
En quoi est-ce différent d'un certificat au format PDF ?
Un PDF doit être cru sur parole, ou confirmé auprès de l'émetteur par téléphone ou par courriel. Une attestation vérifiable est contrôlée en quelques secondes avec la clé publiée de l'émetteur, et toute modification de son contenu fait échouer ce contrôle.
Faut-il une application de portefeuille pour les utiliser ?
Une personne conserve normalement ses attestations dans une application de portefeuille sur son téléphone. Une organisation utilise plutôt un Business Wallet, qui est un service et non une application, afin que vos propres systèmes puissent recevoir et présenter des attestations.
L'émetteur voit-il où une attestation est utilisée ?
Non. Le vérificateur contrôle la signature localement avec du matériel de clé publié, et consulte une liste de statuts publiée pour savoir si l'attestation est toujours valable, au lieu de poser la question pour cette attestation précise. L'émetteur n'apprend donc pas qui vérifie quoi.
Que se passe t il quand une attestation doit être retirée ?
L'émetteur publie le retrait dans une liste de statuts que les verifiers consultent à chaque vérification, si bien que l'attestation cesse d'être validée. La liste couvre de nombreuses attestations à la fois, ce qui empêche justement l'émetteur de savoir laquelle était vérifiée.
Combien de temps dure un premier projet ?
Un pilote avec une attestation, un émetteur et un verifier prend généralement quelques semaines. Le travail technique est modeste. C'est en général l'accord sur qui peut émettre l'attestation et qui l'acceptera qui détermine le rythme.
Termes associés
Approfondissement technique
Cette page reste au niveau de ce qu'est une attestation vérifiable et de ce qu'elle apporte à votre organisation. Le détail de la mise en œuvre, notamment la façon d'émettre une attestation depuis votre propre backend, figure dans la documentation technique. Lire la documentation technique
Cette page est informative et ne constitue pas un avis juridique. Pour des conseils faisant autorité, consultez directement la Commission européenne et l'OpenID Foundation.