Mitä todennettavat valtuustiedot ovat?
Todennettava valtuustieto on digitaalinen todistus, jonka kuka tahansa voi tarkistaa ottamatta yhteyttä sen myöntäneeseen organisaatioon. Myöntäjä allekirjoittaa sen kertaalleen, henkilö tai yritys jota se koskee säilyttää sitä, ja vastaanottaja voi heti varmistaa, että se on aito ja muuttumaton. Juuri tämä siirtymä, lähteeltä kysymisestä allekirjoituksen tarkistamiseen, erottaa sen PDF-tiedostosta tai paperidokumentista.
Mikä todennettava valtuustieto on
Todennettava valtuustieto on väittämä, jonka yksi organisaatio esittää henkilöstä tai yrityksestä, kirjoitettuna muodossa, jonka tietokone voi tarkistaa. Itse väittämä on tavanomainen: tämä henkilö läpäisi tämän kokeen, tämä yritys on rekisteröity tähän osoitteeseen, tällä kuljettajalla on tämä ajokortti. Uutta on mukana kulkeva valtuustieto, sen myöntäneen organisaation tekemä digitaalinen allekirjoitus.
Koska allekirjoitus kattaa väittämän tarkan sisällön, sen vastaanottaja voi todeta kaksi asiaa ottamatta yhteyttä kehenkään. Hän tietää, mikä organisaatio esitti väittämän, ja tietää, ettei siihen ole tehty muutoksia sen jälkeen. Aitouden todiste on itse valtuustiedon sisällä, ei puhelinsoitossa tai tietojen tarkistuksessa.
Tämä muuttaa sitä, kuka tekee työn. Nykyään osapuoli, joka haluaa varmuuden, joko luottaa edessään olevaan asiakirjaan tai rakentaa integraation tietolähteeseen ja kysyy siltä joka kerta. Todennettavan valtuustiedon kanssa myöntäjä tekee työnsä kerran, allekirjoitushetkellä, ja jokainen sen jälkeinen tarkistus kestää sekunnin murto-osan eikä koske ketään muuta.
Mikään tästä ei edellytä, että henkilö tai yritys luopuu hallinnasta. He pitävät valtuustietoa hallussaan, he päättävät, kuka saa nähdä sen, ja useimmissa tapauksissa he voivat valita paljastavansa vain sen osan, jota kysymys todella edellyttää.
Kolme roolia: myöntäjä, haltija ja todentaja
Jokaiseen todennettavaan valtuustietoon liittyy samat kolme osapuolta. Myöntäjä toteaa jonkin asian, jonka se jo tietää todeksi, ja allekirjoittaa sen. Haltija vastaanottaa väitteen ja säilyttää sitä. Todentaja pyytää sitä, tarkistaa allekirjoituksen ja toimii tuloksen perusteella.
Myöntäjä
Organisaatio, jolla tieto jo on, kuten julkinen rekisteri, oppilaitos, pankki tai viranomainen. Se allekirjoittaa väitteen kertaalleen eikä sen tarvitse olla enää mukana.
Haltija
Henkilö tai yritys, jota valtuustieto koskee. Hän säilyttää sitä lompakossa, puhelimessa tai organisaation tapauksessa Business Wallet -palvelussa, ja päättää kuka sen saa nähdä.
Todentaja
Se joka tarvitsee todisteen, esimerkiksi työnantaja, markkinapaikka tai luotonantaja. Se tarkistaa allekirjoituksen myöntäjän julkaistua avainta vasten ja saa vastauksen sekunneissa.
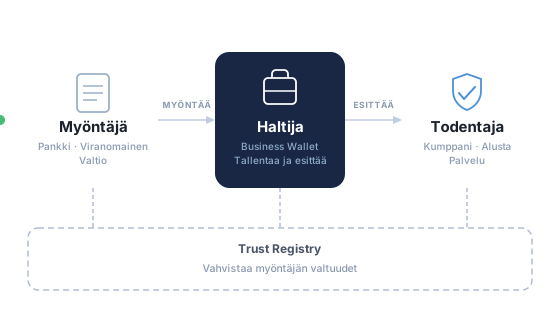
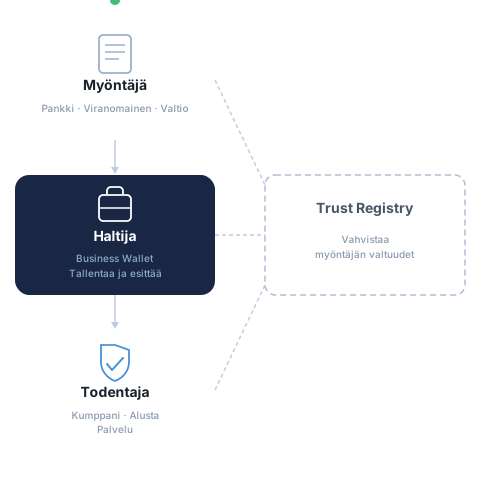
Tällä jaolla on merkitystä, koska se poistaa suoran yhteyden myöntäjän ja todentajan välillä. Vanhassa mallissa varmuutta halunnut todentaja joutui kääntymään lähteen puoleen, mikä tarkoitti sopimusta, integraatiota ja jatkuvaa suhdetta jokaiseen merkitykselliseen myöntäjään. Valtuustietopohjaisessa mallissa haltija kuljettaa valtuustiedon osapuolten välillä, joten myöntäjän ja todentajan ei koskaan tarvitse kohdata.
Haltija ei aina ole henkilö. Myös organisaatio voi pitää hallussaan valtuustietoja, ja juuri tähän Business Wallet on tarkoitettu. Se vastaanottaa yritystä koskevia valtuustietoja, säilyttää niitä ja esittää ne vastapuolille, kun omat järjestelmänne sitä pyytävät, sen sijaan että joku lataisi tiedoston ja liittäisi sen sähköpostiin.
Tunnistettava esimerkki on rikosrekisteriote, jota moni työnantaja pyytää ennen kuin palkkaa jonkun. Nykyään hakija pyytää sitä, odottaa sen saapumista, skannaa sen ja lähettää sähköpostilla PDF-tiedoston, johon työnantajan on vain luotettava. Todennettavana valtuustietona myönnettynä se saapuu suoraan hakijan lompakkoon, ja työnantaja tarkistaa sen samalla hetkellä kun se esitetään.
Valtuustiedon elinkaari, myöntämisestä vanhenemiseen
Otetaan konkreettinen esimerkki. Urakoitsijan on osoitettava uudelle asiakkaalle, että sen työntekijät on sertifioitu korkealla tehtävään työhön, asia jonka koulutuslaitos jo tietää ja kirjaa. Laitos toimii myöntäjänä: se ottaa tiedon omasta rekisteristään, pakkaa sen valtuustiedoksi ja allekirjoittaa sen.
Valtuustieto tarjotaan sitten haltijalle, yleensä skannaamalla koodi tai seuraamalla linkkiä portaalista, johon henkilö on jo kirjautunut sisään. Se päätyy hänen lompakkoonsa, puhelimeen yksityishenkilön tapauksessa tai Business Walletiin yrityksen tapauksessa. Siitä hetkestä lähtien se säilytetään haltijan puolella, ei keskitetyssä tietokannassa, jota kaikkien muiden on kysyttävä.
Kun asiakas pyytää valtuustietoa, se ei itse asiassa pyydä asiakirjaa. Se esittää kysymyksen: onko tämä henkilö sertifioitu korkealla tehtävään työhön, ja onko kyseinen sertifikaatti yhä voimassa tänään. Lompakko näyttää haltijalle täsmälleen, mitä pyydetään, haltija hyväksyy pyynnön, ja lompakosta lähtee vain pyydetty tieto.
Todentaja tarkistaa sitten allekirjoituksen koulutuslaitoksen julkaistua avainta vasten, varmistaa, että valtuustieto todella kuuluu sen esittävälle henkilölle, ja varmistaa, ettei se ole vanhentunut. Kaikki kolme tarkistusta tapahtuvat todentajan puolella, sivun päivittymiseen kuluvassa ajassa.
Valtuustietoja ei ole tarkoitettu kestämään ikuisesti. Useimmilla on vanhenemispäivä, joten kolmen vuoden kuluttua vanhentuva sertifikaatti lakkaa yksinkertaisesti läpäisemästä tarkistuksen. Kun jokin on peruutettava aikaisemmin, koska lupa on peruutettu tai työntekijä on lähtenyt, myöntäjä julkaisee tämän tilaluettelossa, jota todentajat tarkistavat osana tarkistusta. Luettelo kattaa monta valtuustietoa kerralla, joten sen tarkistaminen ei paljasta, mitä valtuustietoa tarkistettiin.
Miten todentaja tietää, että myöntäjä on aito
Allekirjoitus todistaa, että tietyn avaimen haltija allekirjoitti väittämän. Se ei sinänsä kerro, kuuluuko avain kansalliselle ajoneuvoviranomaiselle vai jollekulle, joka rekisteröi viime viikolla samalta kuulostavan nimen. Tähän toiseen kysymykseen vastaaminen on juuri luottamusinfrastruktuurin tehtävä.
Yksinkertaisin vastaus on julkaistu luettelo. Euroopan unionin jäsenvaltiot ylläpitävät jo luotettujen listoja osapuolista, joilla on lupa tarjota säänneltyjä luottamuspalveluja, ja sama ajatus ulottuu nyt myös lompakoihin ja niiden sisältämiin valtuustietoihin. Todentaja, joka löytää myöntäjän asiaankuuluvalta listalta, tietää olevansa tekemisissä osapuolen kanssa, joka on hyväksytty valvonnan jälkeen, ei pelkän toimivan avaimen kanssa.
Toimialan sisällä saman roolin hoitaa usein luottamusrekisteri. Yliopistoverkosto, energiantoimittajien ryhmä tai toimialajärjestö sopii, kuka saa myöntää mitäkin valtuustietoja, ja pitää tätä tietoa jossain kaikkien jäsenten luettavissa. Todentaja tarkistaa ensin allekirjoituksen ja tarkistaa sitten rekisteristä, onko tämä myöntäjä tunnustettu tämäntyyppiselle väittämälle.
Molempien ympärillä on luottamuskehys: säännöt, jotka määrittävät, mitä on oltava totta ennen myöntäjän hyväksymistä, miten henkilöllisyydet on tarkistettu, kuinka kauan valtuustiedot pysyvät voimassa ja mitä tapahtuu, jos jokin menee pieleen. Se on enimmäkseen juridista ja organisatorista työtä eikä niinkään teknologiaa, ja se on yleensä se osa, josta sopiminen kestää kauimmin. Se on myös se osa, joka takaa, että valtuustieto tarkoittaa samaa asiaa kaikille sen vastaanottajille.
EUDI Wallet ja eIDAS 2.0
Todennettavat valtuustiedot ovat olleet standardi jo vuosia. Syy siihen, että niitä rakennetaan nyt osaksi todellisia järjestelmiä, on EU-lainsäädäntö. Uudistettu eIDAS-asetus, jota kutsutaan yleensä nimellä eIDAS 2.0, velvoittaa jokaisen jäsenvaltion tarjoamaan kansalaisilleen ja yrityksilleen EUDI Walletin, ja se velvoittaa pitkän listan organisaatioita hyväksymään sen.
Aikataulu on se osa, jonka ympärille kannattaa suunnitella. Jäsenvaltioiden on tarjottava vähintään yksi lompakko noin vuoden 2026 loppuun mennessä, ja vuodesta 2027 alkaen suurten verkkoalustojen ja säänneltyjen alojen, kuten pankkitoiminnan, on hyväksyttävä se aina, kun ne jo edellyttävät vahvaa käyttäjän tunnistautumista. Useimmille organisaatioille kysymys ei siis ole siitä, tulevatko lompakot, vaan sillä, kummalla puolella tiskiä ne tulevat seisomaan.
Lompakon sisällä perustana ovat henkilötunnistetiedot, PID. Se on ydinidentiteettitiedosto, jonka myöntää jäsenvaltio omalla vastuullaan: kuka olet, vahvistettuna sillä tasolla, jota valtio itse käyttää. Kaikki muu on sähköinen ominaisuustodiste, EAA, termi, jota asetus käyttää muusta kuin ydinidentiteetistä kertovasta todennettavasta valtuustiedosta, kuten jäsenyydestä, tutkintotodistuksesta tai valtuutuksesta toimia yrityksen puolesta.
Valtuustietoja on eritasoisia. Pätevä sähköinen ominaisuustodiste, QEAA, myönnetään valvotun pätevän luottamuspalvelun tarjoajan toimesta, ja sillä on oikeudellinen painoarvo kaikkialla unionissa. Julkinen elin, joka on tiedon alkuperäinen lähde, voi myöntää julkisen sektorin valtuustiedon, jolla on vastaava asema. Tavallinen EAA on täysin käyttökelpoinen ja se on lähtökohta useimmille yksityisille myöntäjille, sillä ei vain ole samaa oikeudellista asemaa.
Miksi ei pelkkä PDF, paperi tai API?
Useimmat organisaatiot todistavat asioita nykyään skannatuilla dokumenteilla, paperisilla alkuperäiskappaleilla tai erillisellä API-integraatiolla jokaisen vastapuolen kanssa. Todennettavat valtuustiedot korvaavat kaikki kolme yhdellä mekanismilla.
Paljon vaikeampi väärentää
PDF-tiedostoa voi muokata ja paperidokumentin voi kopioida uskottavasti. Todennettava valtuustieto sisältää allekirjoituksen tarkasta sisällöstään, joten mikä tahansa muutos rikkoo allekirjoituksen ja tarkistus epäonnistuu heti.
Jaa vähemmän, todista enemmän
Valikoiva tietojen paljastaminen antaa haltijan kertoa vain ne asiat, joilla on merkitystä, esimerkiksi että henkilö on riittävän vanha eikä hänen koko syntymäaikaansa. Todentaja saa tarvitsemansa vastauksen eikä koskaan saa muuta.
Selvästi vähemmän manuaalista tarkistamista
Soitot myöntäjälle, leimojen vertailu ja tietojen uudelleen kirjaaminen jäävät pois. Tarkistus tapahtuu automaattisesti, mikä lyhentää käsittelyaikaa ja poistaa kokonaisen inhimillisten virheiden luokan.
Vertaus PDF-tiedostoon on se, johon useimmat turvautuvat, ja siinä kannattaa olla tarkka. Viety tai skannattu asiakirja voi olla täysin aito, mutta vastaanottajalla ei ole käytännön keinoa erottaa aitoa huolellisesta väärennöksestä. Käytännössä se siis hyväksytään luottamuksen varassa tai vahvistetaan ottamalla yhteyttä myöntäjään. Se puhelinsoitto on todellinen kustannus, ja juuri sen valtuustieto poistaa.
Paperilla on sama ongelma, ja vielä yksi lisäksi: sen on fyysisesti kuljettava, eikä sitä voi tarkistaa lainkaan toimistoajan ulkopuolella. Rajapintaintegraatio ratkaisee luottamusongelman kunnolla, mutta vain niiden kahden osapuolen välillä, jotka sopivat sen rakentamisesta, ja vain niin kauan kuin molemmat jatkavat sen ylläpitoa. Kymmenen vastapuolta tarkoittaa kymmentä hanketta.
Yleisiä väärinkäsityksiä
Ensimmäinen on se, että todennettavat valtuustiedot tarvitsevat lohkoketjua. Eivät tarvitse. Valtuustiedot itse ovat allekirjoitettuja väittämiä, joita säilyttää niiden kuvaama henkilö tai yritys, ja eurooppalainen ekosysteemi tarkistaa ne tavallisia julkaistuja avaimia ja viranomaisten ylläpitämiä luetteloita vasten. Jotkin hankkeet todella tallentavat rekisteritietoa hajautettuun tilikirjaan, mutta se on valinta siitä, mihin luettelo julkaistaan, ei valtuustiedon ominaisuus.
Toinen on se, että tämä on sama asia kuin digitaalisen allekirjoituksen lisääminen PDF-tiedostoon. Allekirjoitettu PDF todistaa, kuka tiedoston allekirjoitti ja ettei sitä ole muokattu, mikä on aidosti hyödyllistä, mutta se pysyy ihmisen luettavaksi tarkoitettuna asiakirjana. Valtuustieto on joukko erillisiä tosiseikkoja, joiden perusteella järjestelmä voi toimia, haltija voi paljastaa siitä vain osan, ja sillä on tila, jonka myöntäjä voi peruuttaa. Allekirjoitetulla PDF-tiedostolla ei ole yhtäkään näistä kolmesta ominaisuudesta.
Kolmas on se, että mobiiliajokortti on jotain täysin muuta. Mobiiliajokortti, mDL, on todennettava valtuustieto ISO-muodossa nimeltä mdoc, joka on suunniteltu toimimaan myös kasvokkain ja ilman verkkoyhteyttä, mitä tienvarsitarkastus tarvitsee. Se toimii SD-JWT VC -muodon rinnalla, jota käytetään useimmissa verkkotapauksissa, sen sijaan että kilpailisi sen kanssa, ja yksi lompakko voi sisältää molemmat.
Viimeinen on se, että valtuustietojen käyttöönotto tarkoittaisi nykyisen korvaamista. Käytännössä lähdejärjestelmät pysyvät paikallaan. Myöntäminen lisää allekirjoitetun tulosteen jo ylläpidetyn tietueen rinnalle, ja tarkistaminen lisää tarkastuksen jo käytössä olevan vastaanottoprosessin rinnalle. Muutos tapahtuu reunoilla, minkä vuoksi myös ensimmäinen hanke voi olla pieni.
Missä todennettavia valtuustietoja käytetään
Sama kuvio toistuu eri toimialoilla: luotettavalla lähteellä on tieto jo hallussaan, ja moni muu osapuoli tarvitsee sitä.
Julkinen sektori
Luvat, rekisteröinnit ja kansalaistodistukset myönnettynä kertaalleen ja käytettynä uudelleen eri virastoissa ja rajojen yli.
Rahoitus
Asiakkaan tunnistamisen tarkistukset, yritystiedot ja tulotodistukset vahvistettuna ilman pinoa skannattuja dokumentteja.
Terveydenhuolto
Henkilöstön ammattirekisteröinnit ja pätevyydet, jotka mikä tahansa työnantaja tai laitos voi tarkistaa tarvittaessa.
Toimitusketju
Sertifikaatit, tuotetiedot ja toimittajien valtuustiedot, jotka kulkevat tavaran mukana sähköpostin liitteen sijaan.
Näille yhteistä on se, ettei itse tosiseikka ole kiistanalainen, sen todistaminen on vain kallista. Joku tietää sen jo, rekisterissä, opiskelijatiedostossa tai sertifiointitietokannassa, ja skannausten, sähköpostien ja manuaalisten tarkistusten ketju on olemassa vain siirtääkseen tuon tiedon sitä tarvitsevalle. Mikä tahansa tämänmuotoinen prosessi on ehdokas.
Standardit lyhyesti
Todennettavat valtuustiedot eivät ole yhden toimittajan tuote. Kourallinen avoimia standardeja määrittää, miten ne kirjoitetaan ja luetaan, ja juuri se saa yhden myöntäjän valtuustiedon toimimaan todentajan kanssa, joka ei ole koskaan ollut tekemisissä kyseisen myöntäjän kanssa.
W3C VC
W3C-tietomalli, joka määrittää mitä valtuustieto sisältää: väitteet, kuka sen myönsi, kuinka kauan se on voimassa ja todisteen joka sitoo kaiken yhteen.
SD-JWT VC
Tiivis muoto, joka rakentuu allekirjoitetuille tokeneille ja jossa valikoiva tietojen paljastaminen on mukana jo suunnittelusta lähtien. Tähän muotoon eurooppalainen lompakkoekosysteemi on päätynyt.
mdoc
ISO-muoto, jota käytetään mobiilidokumenteissa kuten mobiiliajokortissa, suunniteltu toimimaan kasvokkain ja verkkoyhteydettä yhtä hyvin kuin verkossa.
Kaksi muuta nimeä nousee nopeasti esiin missä tahansa tätä aihetta koskevassa keskustelussa, ja molemmat koskevat siirtoa eivätkä sisältöä. OpenID4VCI kuvaa, miten valtuustieto siirtyy myöntäjältä lompakkoon, ja OpenID4VP kuvaa, miten lompakko esittää sen todentajalle. Kumpaakaan ei tarvitse tuntea yksityiskohtaisesti, mutta on hyödyllistä tietää, että muoto ja siirtotapa ovat erillisiä päätöksiä.
Sinun ei tarvitse valita niiden välillä heti alussa. Alusta, joka tukee tarvittavia muotoja, voi myöntää saman taustalla olevan tiedon siinä muodossa, jota kukin ekosysteemi odottaa.
Aloittaminen: miltä ensimmäinen pilotti näyttää
Järkevä ensimmäinen hanke käsittää yhden valtuustiedon, yhden myöntäjän ja yhden todentajan, ja jättää kaiken muun koskemattomaksi. Valitkaa tosiseikka, joka organisaatiollanne jo on hallussaan ja josta teiltä jo kysytään, ja jonka nykyinen prosessi on skannaus, sähköposti tai puhelinsoitto. Jäsenyys, työsuhteen vahvistus, sertifikaatti tai valtuutus toimia yrityksen puolesta toimivat kaikki hyvin.
Se, mitä tämä vaatii organisaatiolta, on vähemmän teknistä kuin useimmat tiimit odottavat. Tarvitaan data owner, joka osaa kertoa, mitä valtuustieto väittää ja milloin se ei enää pidä paikkaansa, päätös siitä, kuinka kauan se pysyy voimassa ja miten se peruutetaan, sekä yksi integraatio järjestelmään, jossa tieto jo on. Allekirjoituksen, lompakkovuorovaikutuksen ja muotojen hoitaa alusta.
Se osa, joka todella vie aikaa, on siihen liittyvä sopiminen. Kuka saa myöntää tämän, kuka hyväksyy sen ja mitä tapahtuu, jos se osoittautuu virheelliseksi, ovat organisatorisia kysymyksiä, ja niihin kannattaa vastata ennen kuin mitään rakennetaan. Jos toimialan luottamuskehys on jo olemassa, suuri osa tästä työstä on jo tehty.
Tämänkokoinen pilotti kestää yleensä viikkoja eikä vuosineljänneksiä, ja se kannattaa viedä alusta loppuun pienen todellisten käyttäjien ryhmän kanssa sen sijaan, että ensin rakennettaisiin täysi versio. Tarkoituksena on selvittää, miltä prosessi tuntuu, kun tarkistus on välitön, sillä se yleensä muuttaa sitä, mitä seuraavaksi halutaan rakentaa.
Miten Credenco tukee myöntämistä, hallussapitoa ja todentamista
Credenco kattaa kaikki kolme roolia, joten organisaatio voi aloittaa siitä, jota se tarvitsee tänään, ja lisätä muut käyttötapauksen kasvaessa.
Issuance Service
Muuta organisaatiollasi jo oleva tieto allekirjoitetuiksi valtuustiedoiksi ja toimita ne haltijan lompakkoon.
Holder Service
Vastaanota, tallenna ja esitä valtuustietoja organisaatiosi puolesta Business Wallet -palvelussa, omien järjestelmiesi ohjaamana käsityön sijaan.
Verification Service
Pyydä juuri niitä valtuustietoja joita tarvitset ja saa tarkistettu vastaus takaisin, ilman että rakennat integraation jokaiselle myöntäjälle.
Se, kummasta aloitatte, riippuu asemastanne. Organisaatio, joka omistaa tietoa, josta muut osapuolet jatkuvasti kysyvät, aloittaa myöntämisestä. Se, joka käyttää aikaa muiden osapuolten asiakirjojen tarkistamiseen, aloittaa todentamisesta. Hallussapito muuttuu merkitykselliseksi heti, kun oman yrityksen valtuustietoja alkaa saapua ja ne on esitettävä uudelleen jollekulle muulle.
Usein kysytyt kysymykset
Mikä todennettava valtuustieto on yksinkertaisesti sanottuna?
Se on digitaalinen väite, jonka yksi organisaatio on esittänyt henkilöstä tai yrityksestä ja allekirjoittanut niin, että kuka tahansa vastaanottaja voi tarkistaa sen. Ajattele tutkintotodistusta, lupaa tai kaupparekisteriotetta, joka todistaa oman aitoutensa ilman että vastaanottajan tarvitsee ottaa yhteyttä myöntäjään.
Miten se eroaa PDF-todistuksesta?
PDF-tiedostoon on luotettava, tai se on vahvistettava myöntäjältä puhelimella tai sähköpostilla. Todennettava valtuustieto tarkistetaan sekunneissa myöntäjän julkaistua avainta vasten, ja mikä tahansa muutos sen sisältöön saa tarkistuksen epäonnistumaan.
Tarvitsemmeko lompakkosovelluksen niiden käyttöön?
Henkilö säilyttää valtuustietoja tavallisesti puhelimensa lompakkosovelluksessa. Organisaatio käyttää sen sijaan Business Wallet -ratkaisua, joka on palvelu eikä sovellus, jolloin omat järjestelmäsi voivat vastaanottaa ja esittää valtuustietoja.
Näkeekö myöntäjä, missä valtuustietoa käytetään?
Ei. Todentaja tarkistaa allekirjoituksen paikallisesti julkaistua avainmateriaalia vasten ja tarkistaa valtuustiedon voimassaolon julkaistusta tilalistasta sen sijaan, että kysyisi kyseisestä yksittäisestä valtuustiedosta. Myöntäjä ei siis saa tietää, kuka todentaa mitä.
Mitä tapahtuu, kun valtuustieto on peruutettava?
Myöntäjä julkaisee peruutuksen tilaluettelossa, jota todentajat tarkistavat osana jokaista tarkistusta, jolloin valtuustieto lakkaa läpäisemästä tarkistuksen. Luettelo kattaa monta valtuustietoa kerralla, mikä juuri estää myöntäjää saamasta tietää, mitä valtuustietoa tarkistettiin.
Kuinka kauan ensimmäinen hanke kestää?
Pilotti, jossa on yksi valtuustieto, yksi myöntäjä ja yksi todentaja, kestää yleensä muutaman viikon. Tekninen työ on vähäistä. Tahdin määrää yleensä se, että sovitaan, kuka saa myöntää valtuustiedon ja kuka hyväksyy sen.
Aiheeseen liittyvät termit
Tekninen syväsukellus
Tämä sivu pysyy tasolla, jolla kerrotaan mitä todennettava valtuustieto on ja mitä se merkitsee organisaatiollesi. Toteutuksen yksityiskohdat, mukaan lukien valtuustiedon myöntäminen omasta taustajärjestelmästäsi, löytyvät teknisestä dokumentaatiosta. Lue tekninen dokumentaatio
Tämä sivu on tiedoksianto eikä muodosta oikeudellista neuvontaa. Luotettavaa ohjeistusta varten ota yhteyttä suoraan Euroopan komissioon ja OpenID Foundationiin.