Какво са проверимите удостоверения?
Проверимото удостоверение е цифров сертификат, който всеки може да провери, без да се обажда на организацията, която го е издала. Издателят го подписва веднъж, лицето или дружеството, за което се отнася, го съхранява, а всеки, който го получи, може на място да потвърди, че е автентично и непроменено. Именно тази промяна, от питане на източника към проверка на подписа, го отличава от PDF файла или хартиения документ.
Какво е проверимо удостоверение
Проверимото удостоверение е твърдение, което една организация прави за лице или дружество, записано във форма, която компютър може да провери. Самото твърдение е обикновено: това лице е положило този изпит, това дружество е регистрирано на този адрес, този водач притежава тази книжка. Новото е доказателството, което го придружава: цифров подпис, поставен от организацията, която го е издала.
Тъй като подписът обхваща точното съдържание на твърдението, всеки, който го получи, може да установи две неща, без да се свързва с когото и да било. Знае коя организация е направила твърдението и знае, че нищо в него не е променено оттогава. Доказателството за автентичност е вътре в удостоверението, а не в телефонно обаждане или справка.
Това променя кой върши работата. Днес страната, която иска сигурност, или се доверява на документа пред себе си, или изгражда интеграция с източника на данните и го пита всеки път. При проверимото удостоверение издателят върши своята работа веднъж, в момента на подписването, а всяка следваща проверка отнема част от секундата и не включва никого другиго.
Нищо от това не изисква лицето или дружеството да се откаже от контрол. Те притежават удостоверението, решават кой има право да го вижда и в повечето случаи могат да изберат да разкрият само частта от него, от която въпросът действително се нуждае.
Трите роли: издател, притежател и верификатор
Всяко проверимо удостоверение включва едни и същи три страни. Издателят заявява нещо, за което вече знае, че е вярно, и го подписва. Притежателят получава това твърдение и го съхранява. Верификаторът го изисква, проверява подписа и действа според резултата.
Издател
Организацията, която вече разполага с факта, например публичен регистър, училище, банка или държавен орган. Тя подписва твърдението веднъж и повече не е необходимо да участва.
Притежател
Лицето или дружеството, за което се отнася удостоверението. То го съхранява в портфейл, на телефон или като Business Wallet на организацията и решава кой да го вижда.
Верификатор
Този, който се нуждае от доказателството, например работодател, пазар или кредитор. Той проверява подписа спрямо публикувания ключ на издателя и получава отговор за секунди.
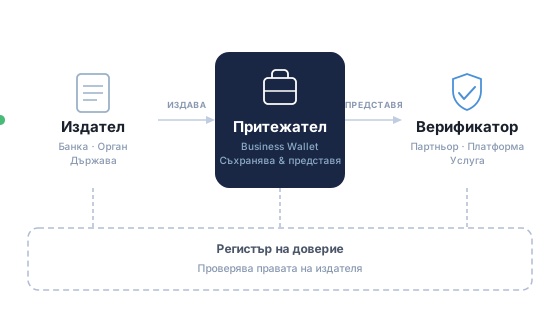
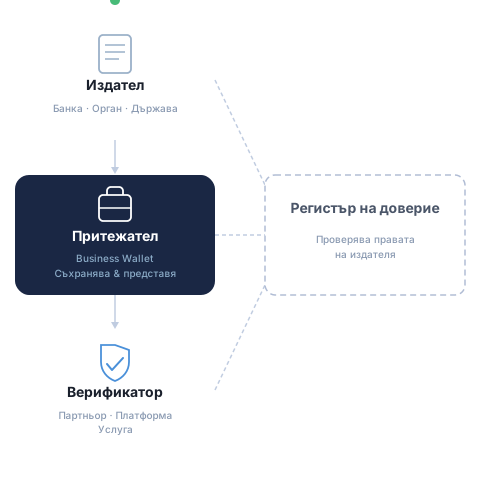
Разделението е важно, защото премахва пряката връзка между издателя и верификатора. При по-старата схема верификатор, който иска сигурност, трябваше да се върне към източника, а това означаваше споразумение, интеграция и постоянна връзка с всеки издател, който го интересува. При модела на удостоверенията притежателят носи доказателството между тях, така че на издателя и верификатора никога не им се налага да се срещат.
Притежателят не е винаги човек. Организацията също може да притежава удостоверения, и за това служи Business Wallet. Той получава удостоверения за дружеството, съхранява ги и ги представя на контрагенти, когато собствените Ви системи го поискат, вместо някой да изтегля файл и да го прикачва към имейл.
Разпознаваем пример е свидетелството за съдимост, извлечението от съдебното минало, което много работодатели изискват преди наемане. Днес кандидатът го заявява, чака да пристигне, сканира го и изпраща по имейл PDF, на който работодателят просто трябва да се довери. Издадено като проверимо удостоверение, то попада директно в портфейла на кандидата, а работодателят го проверява в момента на представянето му.
Животът на едно удостоверение, от издаването до изтичането
Нека разгледаме конкретен случай. Изпълнител трябва да докаже на нов клиент, че служителите му са сертифицирани за работа на височина, нещо, което обучаващата институция вече знае и записва. Институцията е издателят: тя взема факта от собствената си регистрация, пакетира го като удостоверение и го подписва.
След това удостоверението се предлага на притежателя, обикновено чрез сканиране на код или следване на връзка от портала, в който лицето вече е влязло. То попада в портфейла му, на телефон за физическо лице или в Business Wallet за дружество. От този момент то се съхранява при притежателя, а не в централна база данни, която всички останали трябва да запитват.
Когато клиентът поиска доказателство, той всъщност не иска документ. Той задава въпрос: сертифицирано ли е това лице за работа на височина и валиден ли е още днес този сертификат. Портфейлът показва на притежателя точно какво се иска, притежателят одобрява и само поисканите факти напускат портфейла.
След това верификаторът проверява подписа спрямо публикувания ключ на обучаващата институция, потвърждава, че удостоверението наистина принадлежи на представящото го лице, и потвърждава, че не е изтекло. И трите проверки се изпълняват при верификатора, за времето, за което страницата се обновява.
Удостоверенията не са предназначени да живеят вечно. Повечето имат срок на валидност, така че сертификат, който изтича след три години, просто престава да се верифицира. Когато нещо трябва да бъде отменено по-рано, защото книжка е била отнета или служител е напуснал, издателят публикува това в Status List, който верификаторите проверяват като част от проверката. Списъкът обхваща много удостоверения едновременно, така че справката с него не разкрива кое от тях е било проверявано.
Как верификаторът разбира, че издателят е истински
Подписът доказва, че този, който притежава определен ключ, е подписал твърдението. Сам по себе си той не казва, че ключът принадлежи на националния орган за превозни средства, а не на някого, регистрирал подобно звучащо име миналата седмица. Отговорът на този втори въпрос е предназначението на инфраструктурата на доверие.
Най-простият отговор е публикуван списък. Държавите членки на Европейския съюз вече поддържат списъци на доверие на страните, на които е позволено да предоставят регулирани удостоверителни услуги, а същата идея сега се разпростира върху портфейлите и удостоверенията, които те носят. Верификатор, който намери издателя в съответния списък, знае, че има работа със страна, допусната след надзор, а не просто с работещ ключ.
В рамките на един сектор същата роля често се играе от регистър на доверие. Мрежа от университети, група енергийни доставчици или браншова асоциация се договарят кой може да издава кои удостоверения и поддържат този запис на място, което всеки член може да чете. Верификаторът първо проверява подписа, после проверява в регистъра дали този издател е признат за този вид твърдение.
Около двата се намира рамката на доверие: правилата, които определят какво трябва да е изпълнено, преди издателят да бъде допуснат, как са проверени самоличностите, колко дълго удостоверенията остават валидни и какво се случва, когато нещо се обърка. Това е най-вече правна и организационна работа, а не технология, и обикновено е частта, чието съгласуване отнема най-дълго. Тя е и частта, която прави удостоверението да означава едно и също за всеки, който го получи.
EUDI Wallet и eIDAS 2.0
Проверимите удостоверения съществуват като стандарт от години. Причината да се вграждат в реални системи сега е европейското право. Преработеният Регламент eIDAS, обикновено наричан eIDAS 2.0, задължава всяка държава членка да предложи на гражданите и бизнеса си Европейски портфейл за цифрова самоличност и задължава дълъг списък от организации да го приемат.
Графикът е частта, около която си струва да се планира. Държавите членки трябва да осигурят поне един портфейл около края на 2026 г. До края на 2027 г. частните доверяващи се страни, които вече са длъжни по право на ЕС или национално право или по договор да използват строго удостоверяване на потребителите, трябва да го приемат, като микропредприятията и малките предприятия са изключени. Много големите онлайн платформи, определени съгласно Акта за цифровите услуги, трябва да го приемат навсякъде, където удостоверяват потребители, макар че регламентът не им определя отделна дата. За повечето организации въпросът следователно не е дали портфейлите ще дойдат, а от коя страна на гишето ще застанат.
В портфейла основата са данните за идентификация на лицето, PID. Това е основният набор за самоличност, издаван под отговорността на държава членка: кой сте, потвърдено на нивото, което самата държава използва. Всичко останало е електронна атестация на атрибути, EAA, терминът, който регламентът използва за проверимо удостоверение за нещо различно от основната самоличност, като членство, диплома или пълномощие да се действа от името на дружество.
Атестациите се предлагат в различни степени. Квалифицираната електронна атестация на атрибути, QEAA, се издава от квалифициран доставчик на удостоверителни услуги под надзор и има правна тежест в целия Съюз. Публичен орган, който е автентичен източник за даден факт, може да издаде атестация на публичния сектор и eIDAS ѝ дава същата правна тежест. Обикновената EAA е напълно използваема и оттам започва повечето частно издаване, просто не се ползва със същия правен статут.
Защо не просто PDF, хартия или API?
Повечето организации днес доказват нещата със сканирани документи, хартиени оригинали или отделна API интеграция с всеки контрагент. Проверимите удостоверения заместват и трите с един механизъм.
Много по-трудно за фалшифициране
PDF файл може да бъде редактиран, а хартиен документ може да бъде копиран убедително. Проверимото удостоверение носи подпис върху точното си съдържание, така че всяка промяна нарушава подписа и проверката веднага се проваля.
Споделяте по-малко, доказвате повече
Селективното разкриване позволява на притежателя да разкрие само съществените факти, например че лицето е достатъчно възрастно, вместо пълната му дата на раждане. Верификаторът получава нужния отговор и никога не получава останалото.
Значително по-малко ръчни проверки
Обажданията до издателя, сравняването на печати и повторното въвеждане на данни отпадат. Проверката се извършва автоматично, което съкращава времето за обработка и премахва цял клас човешки грешки.
Сравнението с PDF е това, до което повечето хора прибягват, и си струва да бъде точно. Експортиран или сканиран документ може да е напълно автентичен, но получателят няма практически начин да отличи автентичния от добре направен фалшификат. Затова на практика той се приема на доверие или се потвърждава чрез връзка с издателя. Това телефонно обаждане е истинската цена и именно него удостоверението премахва.
Хартията има същия проблем и още един отгоре: тя трябва физически да пътува и изобщо не може да се проверява извън работно време. API интеграцията решава проблема с доверието както трябва, но само между двете страни, които са се разбрали да я изградят, и само докато и двете я поддържат. Десет контрагенти означават десет проекта.
Често срещани заблуди
Първата е, че проверимите удостоверения изискват блокчейн. Не изискват. Самите удостоверения са подписани твърдения, съхранявани от лицето или дружеството, което описват, а европейската екосистема ги проверява спрямо обикновени публикувани ключове и списъци, поддържани от държавата. Някои проекти наистина поставят данни за регистъра в регистър на разпределена книга, но това е избор къде да се публикува списък, а не свойство на удостоверението.
Втората е, че това е същото като поставянето на цифров подпис върху PDF. Подписаният PDF доказва кой е подписал файла и че не е редактиран, което е наистина полезно, но остава документ, предназначен за четене от човек. Удостоверението е набор от отделни факти, върху които система може да действа, притежателят може да разкрие само част от него и то има статус, който издателят може да отмени. Подписаният PDF няма нито едно от тези последни три свойства.
Третата е, че мобилната шофьорска книжка е нещо съвсем различно. Мобилната шофьорска книжка, mDL, е проверимо удостоверение във формата на ISO, наречен mdoc, проектиран така, че да работи и лице в лице, и без мрежова връзка, от което се нуждае пътната проверка. Тя съществува заедно с формата SD-JWT VC, използван за повечето онлайн случаи, а не в конкуренция с него, и един портфейл може да съхранява и двата.
Последната е, че въвеждането на удостоверения означава подмяна на съществуващото. На практика изходните системи остават където са. Издаването добавя подписан изход до записа, който вече поддържате, а верификацията добавя проверка до процеса на приемане, който вече изпълнявате. Промяната се случва по краищата, което е и причината първият проект да може да бъде малък.
Къде се използват проверимите удостоверения
Един и същ модел се повтаря във всички сектори: надеждният източник вече разполага с факта, а много други страни трябва да разчитат на него.
Държавна администрация
Разрешителни, регистрации и атестации за граждани, издавани веднъж и използвани повторно в различни институции и отвъд границите.
Финанси
Проверки при въвеждане на клиенти, данни за дружества и доказателства за доход, потвърдени без събиране на купчина сканирани документи.
Здравеопазване
Професионални регистрации и квалификации на персонала, които могат да бъдат проверени от всеки работодател или институция, която се нуждае от тях.
Верига на доставки
Сертификати, данни за продукти и удостоверения на доставчици, които пътуват заедно със стоките, вместо като прикачен файл в имейл.
Общото между тях е, че самият факт не е спорен, просто е скъпо да се докаже. Някой вече го знае, в регистър, студентско досие или база данни за сертификации, а верига от сканирания, имейли и ръчни проверки съществува единствено за да пренесе това знание до този, който се нуждае от него. Всеки процес с такава форма е кандидат.
Стандартите накратко
Проверимите удостоверения не са продукт на един доставчик. Шепа отворени стандарти определят как се записват и четат, и именно това позволява удостоверение от един издател да работи с верификатор, който никога не е имал работа с този издател.
W3C VC
Моделът на данни на W3C, който определя какво съдържа едно удостоверение: твърденията, кой го е издал, колко дълго е валидно и доказателството, което свързва всичко заедно.
SD-JWT VC
Компактен формат, изграден върху подписани токени, със заложено по замисъл селективно разкриване. Това е форматът, на който се е спряла европейската екосистема на портфейлите.
mdoc
Форматът на ISO за мобилни документи, като мобилната шофьорска книжка, създаден да работи на място и офлайн, както и онлайн.
Две други имена се появяват бързо във всеки разговор по темата и и двете са за движението, а не за съдържанието. OpenID4VCI описва как удостоверението стига от издателя до портфейла, а OpenID4VP описва как портфейлът го представя на верификатор. Не е необходимо да познавате подробно нито едното, но е полезно да знаете, че форматът и транспортът са отделни решения.
Не е нужно да избирате между тях предварително. Платформа, която поддържа съответните формати, може да издава едни и същи основни данни във всеки от тях, какъвто очаква дадена екосистема.
Започнете: как изглежда първият пилотен проект
Разумният първи проект взема едно удостоверение, един издател и един верификатор и оставя всичко останало недокоснато. Изберете факт, с който организацията Ви вече разполага и за който вече я питат, където сегашният процес е сканиране, имейл или телефонно обаждане. Членство, потвърждение за заетост, сертификация или пълномощие да се действа от името на дружество работят добре.
От организацията се изисква по-малко техническа работа, отколкото повечето екипи очакват. Нужен е собственик на данните, който може да каже какво твърди удостоверението и кога престава да бъде вярно, решение колко дълго остава валидно и как се отменя, и една интеграция със системата, която вече съхранява данните. Подписването, взаимодействието с портфейла и форматите се поемат от платформата.
Частта, която отнема реално време, е споразумението около него. Кой има право да го издава, кой ще го приема и какво се случва, ако се окаже грешно, са организационни въпроси и е полезно да получат отговор, преди да бъде изградено каквото и да било. Където вече съществува секторна рамка на доверие, голяма част от тази работа вече е свършена.
Пилотен проект с такъв размер обикновено е въпрос на седмици, а не на тримесечия, и си струва да се изпълни от край до край с малка група реални потребители, вместо първо да се изгражда пълната версия. Целта е да се разбере какво е усещането от процеса, когато проверката е мигновена, защото това обикновено променя какво искате да изградите после.
Как Credenco подпомага издаването, съхраняването и верификацията
Credenco обхваща и трите роли, така че организацията може да започне с тази, от която се нуждае днес, и да добави другите, когато случаят на употреба порасне.
Issuance Service
Превърнете данните, с които организацията Ви вече разполага, в подписани удостоверения и ги доставете до портфейла на притежателя.
Holder Service
Получавайте, съхранявайте и представяйте удостоверения от името на организацията в Business Wallet, управляван от Вашите системи, а не ръчно.
Verification Service
Поискайте точно удостоверенията, от които се нуждаете, и получете проверен отговор, без да изграждате интеграция за всеки издател.
С коя ще започнете зависи от мястото Ви. Организация, която притежава данни, за които другите страни непрекъснато питат, започва с издаването. Тази, която отделя време за проверка на документи от други страни, започва с верификацията. Съхраняването става актуално веднага щом започнат да пристигат удостоверения за собственото Ви дружество, които трябва да бъдат представени отново на някой друг.
Често задавани въпроси
Какво е проверимо удостоверение с прости думи?
Това е цифрово твърдение, което една организация е направила за лице или дружество, подписано така, че всеки, който го получи, да може да го провери. Представете си диплома, разрешително или извлечение от търговски регистър, които доказват собствената си автентичност, без получателят да се свързва с издателя.
С какво се различава от PDF сертификат?
На PDF файл трябва да се вярва или да се потвърждава с издателя по телефон или имейл. Проверимото удостоверение се проверява спрямо публикувания ключ на издателя за секунди, а всяка промяна в съдържанието му кара проверката да се провали.
Нужно ли е приложение за портфейл, за да ги използваме?
Обикновено човек съхранява удостоверенията в приложение за портфейл на телефона си. Организацията използва вместо това Business Wallet, който е услуга, а не приложение, така че удостоверенията могат да се получават и представят от собствените Ви системи.
Вижда ли издателят къде се използва удостоверението?
Не. Верификаторът проверява подписа локално спрямо публикувания ключов материал и проверява дали удостоверението все още е валидно спрямо публикуван Status List, вместо да пита за това конкретно удостоверение. Затова издателят не научава кой какво проверява.
Какво се случва, когато удостоверение трябва да бъде отменено?
Издателят публикува отмяната в Status List, който верификаторите проверяват при всяка проверка, така че удостоверението вече не преминава. Списъкът обхваща много удостоверения едновременно, което пречи на издателя да научи кое от тях е било проверявано.
Колко време отнема първият проект?
Пилотен проект с едно удостоверение, един издател и един верификатор обикновено е въпрос на седмици. Техническата работа е скромна. Темпото обикновено се определя от договарянето кой може да издава удостоверението и кой ще го приема.
Свързани термини
Техническа дълбочина
Тази страница остава на нивото на това какво е проверимо удостоверение и какво означава то за организацията Ви. Подробностите за внедряването, включително как да издадете удостоверение от собствения си бекенд, са в техническата документация. Прочетете техническата документация
Тази страница е информационна и не представлява правен съвет. За меродавни указания се обърнете директно към Европейската комисия и OpenID Foundation.