At bevise digital autenticitet i AI-æraen
Sådan kombinerer C2PA og Verifiable Credentials for at opbygge tillid til digitalt indhold
Efterhånden som AI-genererede billeder bliver sværere at skelne fra fotografier, betyder det lige så meget at kunne bevise, hvor indhold kommer fra, som selve indholdet.
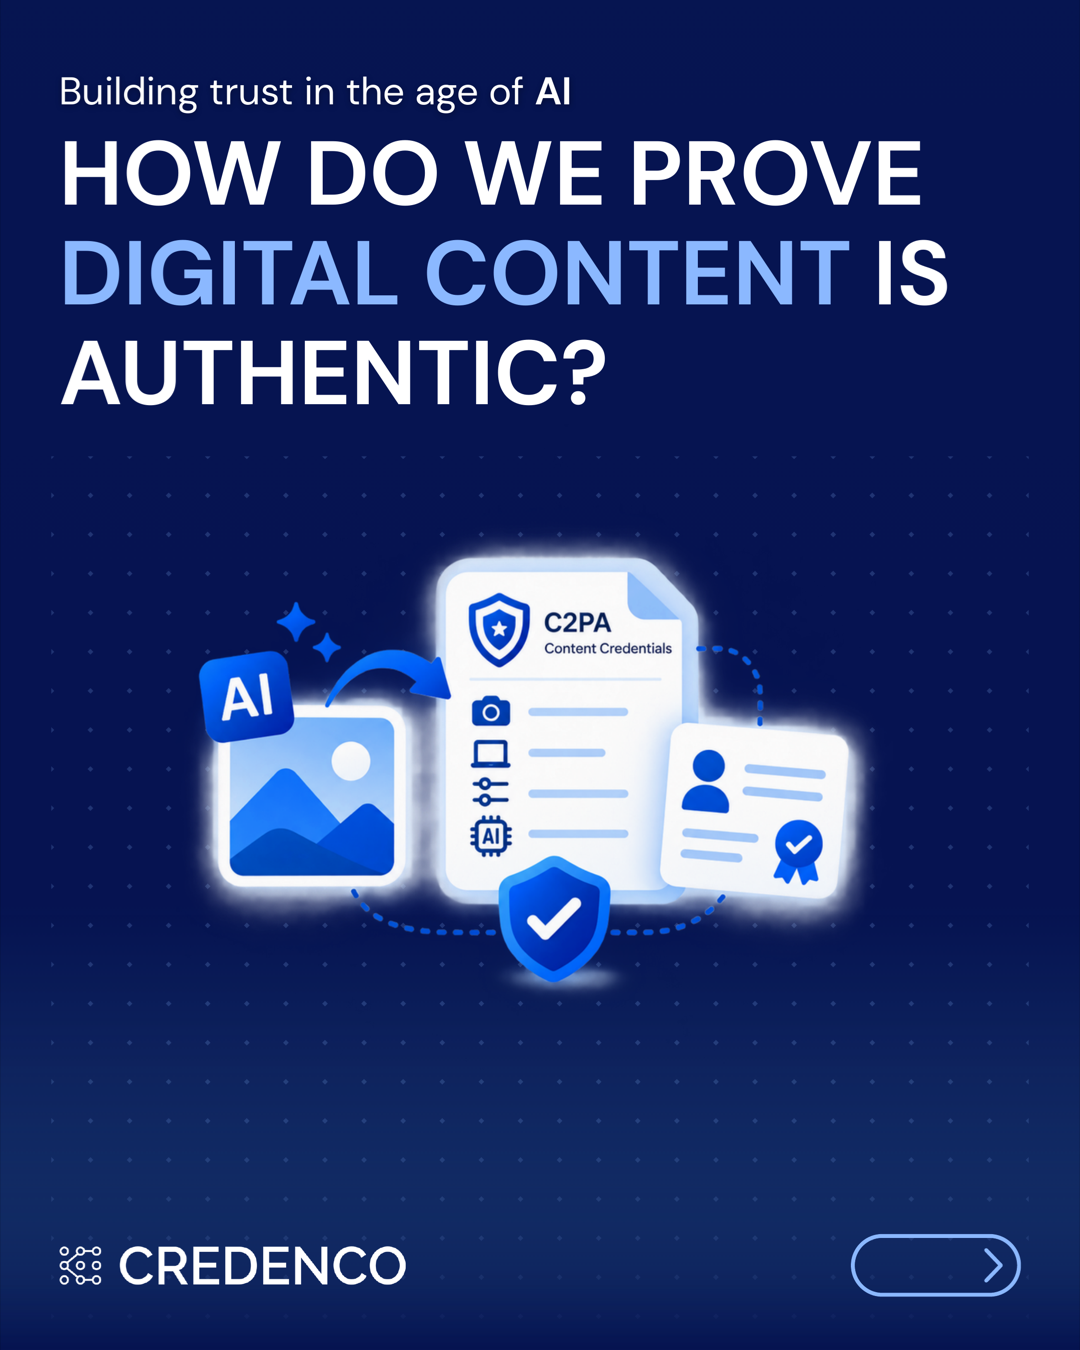
AI kan skabe et billede på få sekunder. Men kan vi bevise, hvem der skabte det?
Da AI-genererede billeder bliver stadig sværere at skelne fra fotografier, bliver det lige så vigtigt at kunne bevise, hvor et billede kommer fra, og hvordan det blev skabt, som selve billedet.
Det er her, C2PA og Content Credentials kommer ind i billedet.
C2PA kan skabe en kryptografisk signeret proveniensregistrering for et billede, der indfanger oplysninger som hvem der skabte det, hvilket udstyr eller software der blev brugt, hvilke redigeringer der blev foretaget, og om AI-værktøjer var involveret. Hvis det signerede indhold eller dets proveniens bliver manipuleret, kan verifikationen opdage det.
Men proveniens fortæller os kun en del af historien. Vi skal også vide, hvem aktørerne bag den proveniens rent faktisk er.
Det er her, Verifiable Credentials kan tilføje endnu et lag af tillid. De kan give yderligere oplysninger om de personer eller organisationer, der er involveret i at skabe eller håndtere et aktiv, for eksempel ved at forbinde en fotograf, journalist, organisation eller professionel rolle med proveniensen af et billede.
Forestil dig kombinationen:
- C2PA: Hvad skete der med billedet?
- Verifiable Credential: Hvem er skaberen eller organisationen?
- Digital tillid: Kan vi verificere begge dele?
Tilsammen kunne disse teknologier skabe et stærkt tillidslag for billeder, videoer og andet digitalt indhold, især i takt med at generativ AI gør det stadig sværere at vurdere visuelt indhold alene ud fra dets udseende.
Men den underliggende idé rækker ud over medier. C2PA handler grundlæggende om proveniens, ikke kun billeder. Den samme tilgang kan anvendes på data og dokumenter og dermed skabe en verificerbar registrering af, hvordan et aktiv bevæger sig gennem en proces.
Tag et konnossement i en forsyningskæde. Efterhånden som det bevæger sig fra én part til en anden, kan hver ansvarlig part tilføje en ny assertion til C2PA-manifestet gennem deres Business Wallet. I stedet for blot at have et dokument kunne man have en verificerbar historik over, hvad der skete med det, hvilke parter der var involveret, og hvilke trin der blev taget.
Med andre ord skifter spørgsmålet fra "Ser dette autentisk ud?" til "Kan vi verificere dets historie?"
Fremtidens indholdsautenticitet handler måske ikke om at opdage, hvad der er falsk. Den handler måske om at kunne bevise, hvad der er autentisk.
Et gennemarbejdet eksempel: sådan afslører et Content Credential en AI-redigering
Indlæggets LinkedIn-karrusel gennemgår et gennemarbejdet eksempel. Transskription:
Forestil dig to næsten identiske feriebilleder, Foto A og Foto B, af den samme bjergsø. Kun det ene af dem blev redigeret med AI, og forskellen er en varmluftsballon, der er tilføjet himlen på Foto B.
Content Credentialen knyttet til Foto B afslører dens fulde historik:
- Taget med et kamera - 14. marts kl. 9:12 om morgenen
- Gjort en smule lysere - i billedredigeringssoftware
- En ballon blev tilføjet af AI - mærkatet skjuler det ikke, det siger det bare
- Udgivet af en avis - godkendt inden udgivelse
Hvorfor kan man ikke bare forfalske mærkatet? Zoom helt tæt ind på det samme billede, og hver pixel bærer et kryptografisk fingeraftryk. Fingeraftrykket på mærkatet lyder 4F04 F1F3 0A89 4138, mens fingeraftrykket på billedet i dag lyder 8D2B C5FF 5F4F 8950. De stemmer ikke overens: én prik ændrede sig, og hele fingeraftrykket ændrede sig med den. En computer opdager det øjeblikkeligt, selv når det menneskelige øje aldrig ville. Det fingeraftryk er en hash, forseglet med en digital signatur.
Personlige oplysninger kan også gemmes sammen med Content Credentialen. For eksempel kunne et Verifiable Credential for en fotograf ved navn Anna bekræfte:
- Akkrediteret pressefotograf, stadig gyldig i dag
- Arbejder for en registreret nyhedsorganisation
- Har tilladelse til at udgive på dens vegne
Del dette indlæg
Hvis du vil dele dette indlæg på dine sociale medier eller via mail, kan du klikke på knappen nedenfor.
Vil du vide mere?
Nysgerrig på, hvordan dette kan bruges i din organisation, eller vil du tale med os om et specifikt anvendelsestilfælde? Kontakt os — vi hjælper gerne.