Å bevise digital autentisitet i AI-tidsalderen
Hvordan C2PA og Verifiable Credentials sammen bygger tillit til digitalt innhold
Ettersom AI-genererte bilder blir stadig vanskeligere å skille fra fotografier, blir det like viktig å bevise hvor innholdet kommer fra som selve innholdet.
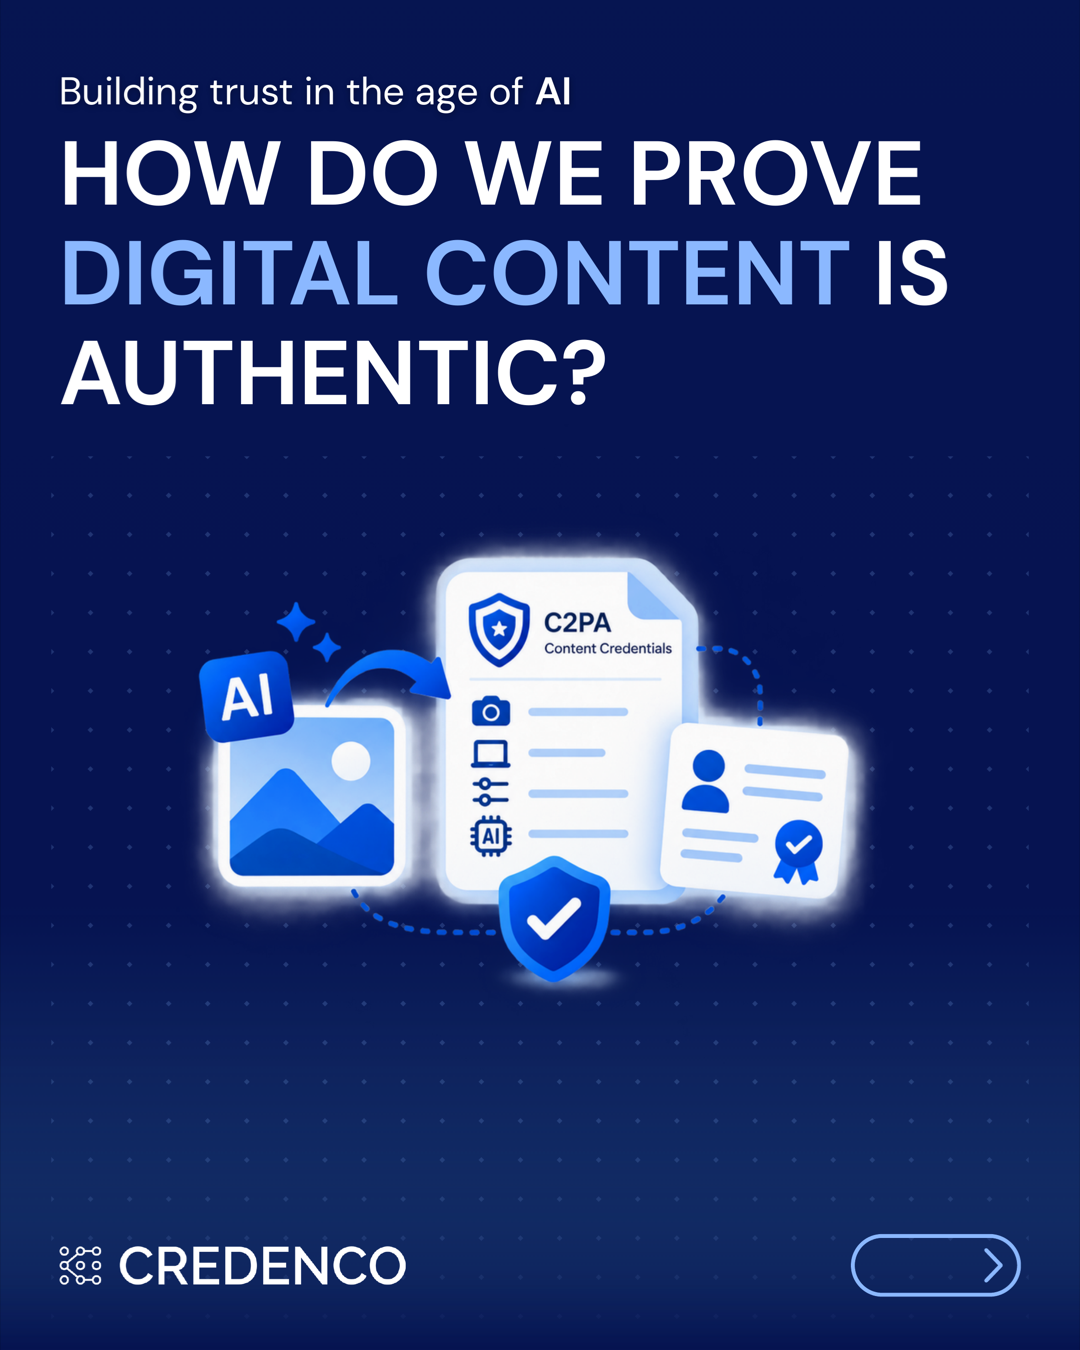
AI kan skape et bilde på sekunder. Men kan vi bevise hvem som skapte det?
Ettersom AI-genererte bilder blir stadig vanskeligere å skille fra fotografier, blir det like viktig å bevise hvor et bilde kommer fra og hvordan det ble skapt, som bildet selv.
Det er her C2PA og Content Credentials kommer inn.
C2PA kan lage en kryptografisk signert opprinnelsesregistrering for et bilde, som fanger informasjon som hvem som skapte det, hvilken enhet eller programvare som ble brukt, hvilke endringer som ble gjort, og om AI-verktøy var involvert. Hvis det signerte innholdet eller opprinnelsen manipuleres, kan verifiseringen oppdage det.
Men opprinnelse forteller oss bare en del av historien. Vi må også vite hvem aktørene bak den opprinnelsen faktisk er.
Det er her Verifiable Credentials kan legge til enda et lag med tillit. De kan gi tilleggsinformasjon om personene eller organisasjonene som er involvert i å skape eller håndtere en ressurs, for eksempel ved å knytte en fotograf, journalist, organisasjon eller yrkesrolle til opprinnelsen til et bilde.
Se for deg kombinasjonen:
- C2PA: Hva skjedde med bildet?
- Verifiable Credential: Hvem er skaperen eller organisasjonen?
- Digital tillit: Kan vi verifisere begge deler?
Sammen kan disse teknologiene skape et kraftig tillitslag for bilder, videoer og annet digitalt innhold, særlig ettersom generativ AI gjør det stadig vanskeligere å vurdere visuelt innhold ut fra utseendet alene.
Men den underliggende ideen går utover media. C2PA handler grunnleggende om opprinnelse, ikke bare bilder. Den samme tilnærmingen kan brukes på data og dokumenter, og skaper en verifiserbar oversikt over hvordan en ressurs beveger seg gjennom en prosess.
Ta et konnossement i en forsyningskjede. Etter hvert som det beveger seg fra én part til en annen, kan hver ansvarlige part legge til en ny påstand i C2PA-manifestet gjennom sin Business Wallet. I stedet for bare å ha et dokument, kan man ha en verifiserbar historie om hva som skjedde med det, hvilke parter som var involvert, og hvilke trinn som ble tatt.
Med andre ord: spørsmålet endrer seg fra “Ser dette autentisk ut?” til “Kan vi verifisere historien?”
Fremtiden for innholdsautentisitet handler kanskje ikke om å oppdage hva som er falskt. Den handler kanskje om å kunne bevise hva som er autentisk.
Et gjennomarbeidet eksempel: hvordan et Content Credential avslører en AI-redigering
LinkedIn-karusellen til innlegget går gjennom et gjennomarbeidet eksempel. Transkripsjon:
Se for deg to nesten identiske feriebilder, Bilde A og Bilde B, av den samme fjellsjøen. Bare ett av dem ble redigert med AI, og forskjellen er en varmluftsballong lagt til himmelen i Bilde B.
Content Credential-en knyttet til Bilde B avslører hele historien:
- Tatt med et kamera - 14. mars, kl. 9:12 om morgenen
- Gjort litt lysere - i bilderedigeringsprogramvare
- En ballong ble lagt til av AI - etiketten skjuler ikke dette, den bare sier det
- Publisert av en avis - godkjent før den gikk ut
Hvorfor kan ikke noen bare forfalske etiketten? Zoom veldig tett inn på det samme bildet, og hver piksel bærer et kryptografisk fingeravtrykk. Fingeravtrykket på etiketten viser 4F04 F1F3 0A89 4138, mens fingeravtrykket til bildet i dag viser 8D2B C5FF 5F4F 8950. De stemmer ikke overens: ett punkt endret seg, og hele fingeravtrykket endret seg med det. En datamaskin oppdager det umiddelbart, selv når det menneskelige øyet aldri ville gjort det. Det fingeravtrykket er en hash, forseglet med en digital signatur.
Personlig informasjon kan også lagres sammen med Content Credential-en. For eksempel kan en Verifiable Credential for en fotograf ved navn Anna bekrefte:
- Akkreditert pressefotograf, fortsatt gyldig i dag
- Jobber for en registrert nyhetsorganisasjon
- Har tillatelse til å publisere på dens vegne
Del denne saken
Hvis du vil dele denne saken på sosiale medier eller via e-post, klikk på knappen nedenfor.
Vil du vite mer?
Nysgjerrig på hvordan dette gjelder for din organisasjon, eller vil du snakke med oss om et spesifikt use case? Ta kontakt — vi hjelper deg gjerne.