Digitale Authentizität im Zeitalter der KI beweisen
Wie C2PA und Verifiable Credentials zusammenwirken, um Vertrauen in digitale Inhalte zu schaffen
Da KI-generierte Bilder zunehmend schwerer von Fotografien zu unterscheiden sind, ist der Nachweis der Herkunft von Inhalten ebenso wichtig wie der Inhalt selbst.
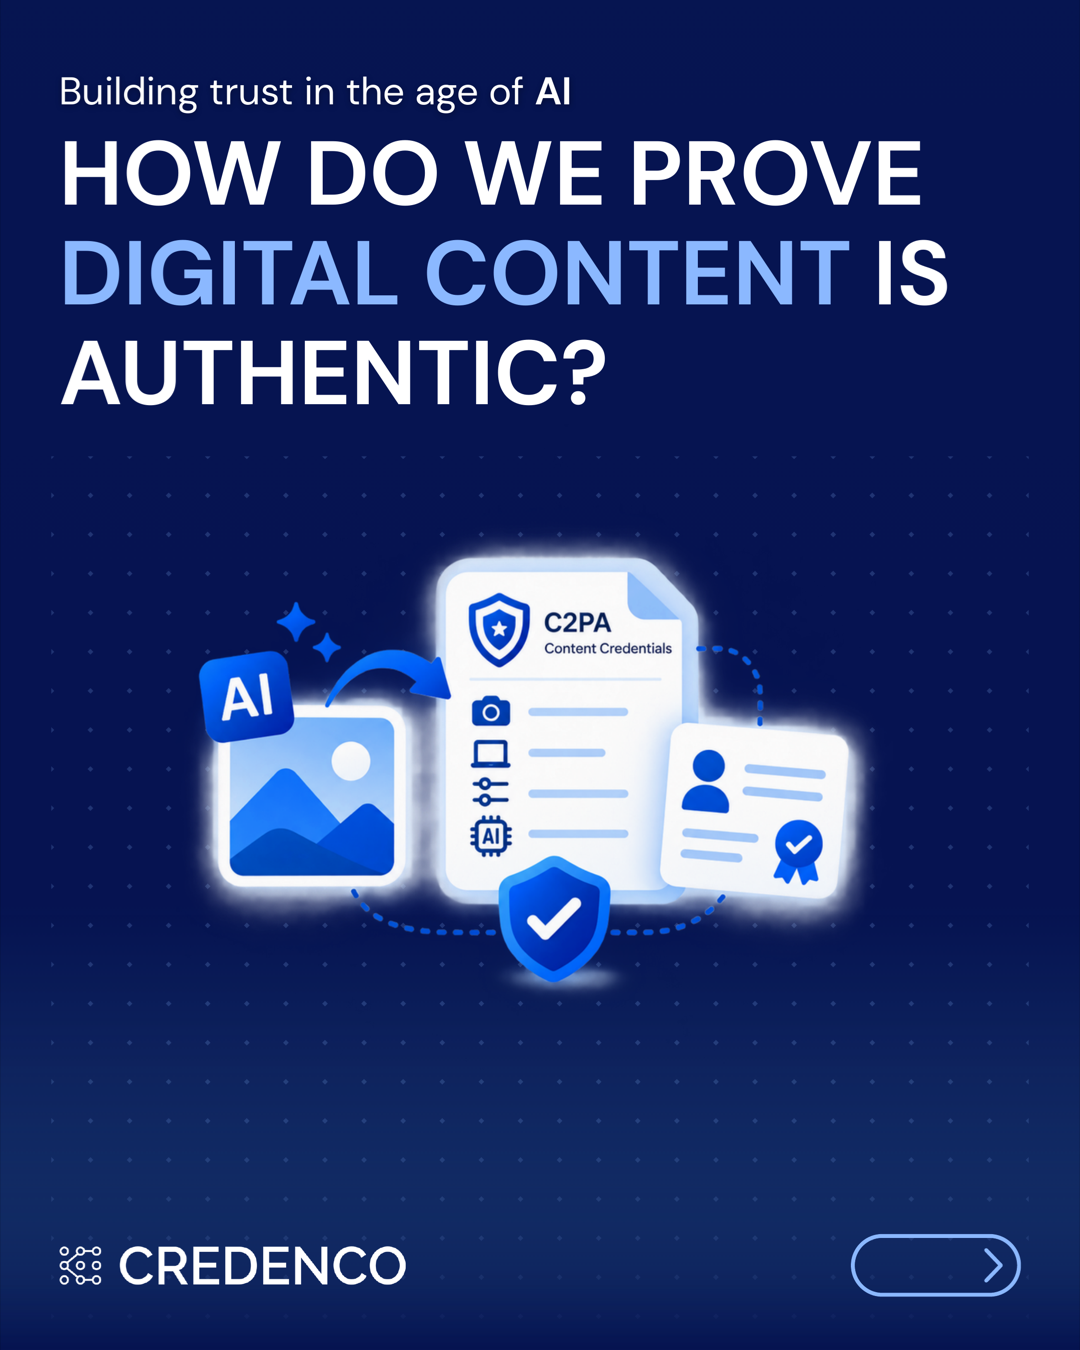
KI kann in Sekunden ein Bild erstellen. Aber können wir beweisen, wer es erstellt hat?
Da KI-generierte Bilder zunehmend schwerer von Fotografien zu unterscheiden sind, wird der Nachweis, woher ein Bild stammt und wie es entstanden ist, ebenso wichtig wie das Bild selbst.
Hier kommen C2PA und Content Credentials ins Spiel.
C2PA kann für ein Bild einen kryptografisch signierten Herkunftsnachweis erstellen, der Informationen wie den Ersteller, das verwendete Gerät oder die verwendete Software, vorgenommene Bearbeitungen und den Einsatz von KI-Tools erfasst. Wird der signierte Inhalt oder seine Herkunft manipuliert, kann die Verifizierung dies erkennen.
Doch die Herkunft erzählt nur einen Teil der Geschichte. Wir müssen auch wissen, wer die Akteure hinter dieser Herkunft tatsächlich sind.
Genau hier können Verifiable Credentials eine weitere Vertrauensebene hinzufügen. Sie können zusätzliche Informationen über die Personen oder Organisationen liefern, die an der Erstellung oder Verwaltung eines Assets beteiligt sind, zum Beispiel indem sie einen Fotografen, Journalisten, eine Organisation oder eine berufliche Rolle mit der Herkunft eines Bildes verknüpfen.
Stellen Sie sich die Kombination vor:
- C2PA: Was ist mit dem Bild geschehen?
- Verifiable Credential: Wer ist der Urheber oder die Organisation?
- Digitales Vertrauen: Können wir beides verifizieren?
Gemeinsam könnten diese Technologien eine leistungsstarke Vertrauensebene für Bilder, Videos und andere digitale Inhalte schaffen, insbesondere da generative KI visuelle Inhalte zunehmend schwerer allein anhand ihres Erscheinungsbilds bewertbar macht.
Doch die zugrunde liegende Idee geht über Medien hinaus. Bei C2PA geht es grundsätzlich um Herkunft, nicht nur um Bilder. Derselbe Ansatz lässt sich auf Daten und Dokumente anwenden und schafft so einen überprüfbaren Nachweis darüber, wie sich ein Asset durch einen Prozess bewegt.
Nehmen Sie ein Konnossement in einer Lieferkette. Während es von einer Partei zur nächsten wandert, könnte jede verantwortliche Partei über ihre Business Wallet eine neue Aussage zum C2PA-Manifest hinzufügen. Statt einfach nur ein Dokument zu haben, hätte man eine überprüfbare Historie dessen, was damit geschehen ist, welche Parteien beteiligt waren und welche Schritte unternommen wurden.
Mit anderen Worten: Die Frage verschiebt sich von „Sieht das authentisch aus?" zu „Können wir seine Historie verifizieren?".
Bei der Zukunft der Inhaltsauthentizität geht es vielleicht nicht mehr darum, zu erkennen, was gefälscht ist. Es könnte vielmehr darum gehen, beweisen zu können, was authentisch ist.
Ein Praxisbeispiel: Wie ein Content Credential eine KI-Bearbeitung aufdeckt
Das LinkedIn-Karussell des Beitrags führt durch ein Praxisbeispiel. Transkription:
Stellen Sie sich zwei nahezu identische Urlaubsfotos vor, Foto A und Foto B, vom selben Bergsee. Nur eines davon wurde mit KI bearbeitet, und der Unterschied ist ein Heißluftballon, der in Foto B in den Himmel eingefügt wurde.
Das an Foto B angehängte Content Credential zeigt seine vollständige Historie:
- Mit einer Kamera aufgenommen - 14. März, 9:12 Uhr morgens
- Etwas aufgehellt - mit Bildbearbeitungssoftware
- Ein Ballon wurde per KI hinzugefügt - das Label verheimlicht dies nicht, es weist einfach darauf hin
- Von einer Zeitung veröffentlicht - vor der Veröffentlichung freigegeben
Warum kann nicht einfach jemand das Label fälschen? Zoomt man sehr nah an dasselbe Foto heran, trägt jedes Pixel einen kryptografischen Fingerabdruck. Der Fingerabdruck auf dem Label lautet 4F04 F1F3 0A89 4138, während der Fingerabdruck des Fotos heute 8D2B C5FF 5F4F 8950 lautet. Sie stimmen nicht überein: Ein Punkt hat sich geändert, und der gesamte Fingerabdruck hat sich mit ihm verändert. Ein Computer erkennt das sofort, selbst wenn das menschliche Auge es niemals könnte. Dieser Fingerabdruck ist ein Hash, versiegelt mit einer digitalen Signatur.
Neben dem Content Credential können auch persönliche Informationen gespeichert werden. Zum Beispiel könnte ein Verifiable Credential für eine Fotografin namens Anna Folgendes bestätigen:
- Akkreditierte Pressefotografin, weiterhin gültig
- Arbeitet für eine registrierte Nachrichtenorganisation
- Berechtigt, in ihrem Namen zu veröffentlichen
Diesen Beitrag teilen
Wenn Sie diesen Beitrag in Ihren sozialen Netzwerken oder per E-Mail teilen möchten, klicken Sie auf die Schaltfläche unten.
Mehr erfahren?
Neugierig, wie sich das auf Ihre Organisation anwenden lässt, oder möchten Sie mit uns über einen konkreten Anwendungsfall sprechen? Kontaktieren Sie uns — wir helfen gerne.